Buda vs Codex:並列Coding AgentをTeamでどう統制するか
Codexがsoftware taskを並列実行し、Budaがassignment、evidence、human acceptance、team handoffのcontrol planeを担います。

Buda vs Codex:並列Coding AgentをTeamでどう統制するか
CodexはCLI、IDE、app、Web、cloud workflowで使えるsoftware-development agentです。隔離環境でコードを編集・実行し、review、Skills、MCP、SDK、複数Agentへのtask分割を扱えます。Budaが解くのは別のscale problemです。Teamが作業を割り当て、evidenceを残し、exceptionを処理し、多数のtechnical resultを一つのaccepted outcomeへまとめる方法です。
一つのcoding taskが十個になれば、execution speedは問題の半分にすぎません。残りはcontrolです。
最初にcontrol questionを置く
12個のserviceを新しいauthentication libraryへ移行するとします。Parallel coding agentsはrepositoryを調査し、patchを作り、testを実行してblockerを報告できます。それでもmigration ownerは次を把握する必要があります。
- Scopeに入るserviceはどれか。
- 各repositoryをどのAgentが担当するか。
- 必須checkを通過したpatchはどれか。
- Exceptionを誰が判断するか。
- 最終migration recordをどこに残すか。
Codexはsoftware workを行い、persistent team workspaceはその周囲のoperating ledgerを維持できます。
Codexが提供するもの
Issue修正、feature実装、change review、codebase説明、SDKによるdevelopment automationのように、software unitとして委任できるtaskでCodexは強みを発揮します。Sandboxと設定可能なpermissionが技術taskを区切り、cloudとparallel workflowが複数の作業を同時に進めます。
Accepted outputは通常、patch、branch、review、test result、engineering findingといったtechnical evidenceです。
Portfolio scaleで問題が変わる
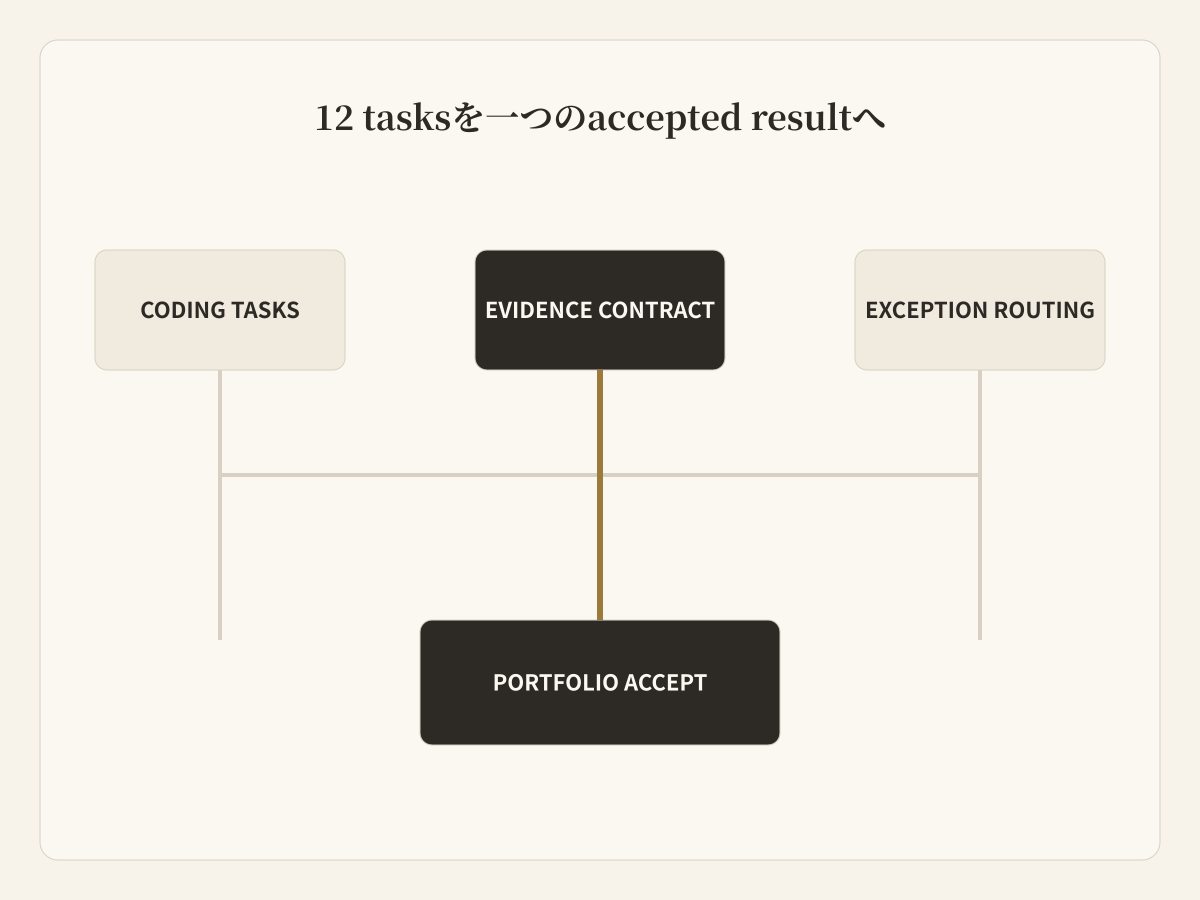
12 repositoryのうち「11 completed」というdashboardだけではmigration成功とは言えません。一つの失敗が全体を止めるからです。Durable task inventory、共通evidence contract、exception routing、portfolioをacceptまたはrejectするReviewerが必要です。
これは別のcoding featureではなく、Agent、人、file、schedule、downstream functionをまたぐcoordination layerです。
Governed migration pattern
| Control point | 必要なdecision | Evidence例 |
|---|---|---|
| Scope | Serviceごとにinclude、defer、exclude | Repository inventoryとowner |
| Assignment | 正しいcoding agentへ割り当て | Task IDとenvironment |
| Verification | 必須checkを定義 | Test、diff summary、security finding |
| Exception | Retry、escalate、stop | Failure logとresponsible reviewer |
| Acceptance | Portfolio全体を承認 | Signed resultとunresolved item |
Buda Agentはinventoryを維持し、approved procedureで専門作業を調整し、outputをpersistent filesへ集め、正しいchannelへ通知し、review packageを準備できます。Codexはrepository-level engineeringを担当し続けます。
Permissionはoperationに合わせる
Coding agentのpermission modelはexecution environmentを守ります。Team governanceでは、結果ができた後に何を許可するかも決めます。Passing patchだけでdocs公開、customer message、trusted database更新、migration完了まで自動化すべきではありません。
Technical executionとdownstream authorityを分離します。Automationはevidenceを集めてnext stateを提案し、重要なtransitionは明示的review policyに結び付けます。
Codexのみ、Budaのみ、組み合わせ
Codexのみ:Ownerとacceptance processがdevelopment systemにあり、境界の明確なengineering taskを扱う場合。
Budaのみ:Research、browser work、files、communication、recurring checks、cross-functional productionが中心で、code変更が主目的ではない場合。
CodexとBuda:多数のsoftware taskが大きなinitiativeへ入る場合。Codexはcode unitを処理し、Budaはprogram、evidence normalization、blocker routing、human acceptanceを管理します。
Systemを評価するmetrics
Tasks per hourだけでparallel-agent setupを評価しません。Exception rate、reviewer load、evidence completeness、blocked workの解決時間、reopened task、accepted deliverableになった割合を測ります。速い未review outputはprogressではなくinventoryです。
この比較が扱わないもの
Model intelligence、benchmark、token priceは比較しません。Codexにcloud、subagents、review、Skills、MCP、CIがないとも述べません。Engineering executionのownerと、その周囲のmulti-agent operating processのownerを分けるための比較です。
小さなcontrol planeから始める
多数のAgentを調整する前に3 repositoryを選び、task、owner、environment、checks、result、exception、review decisionというevidence schemaを定義します。小さなbatchを明確にinspectionできなければ、parallelismは曖昧さを増やします。
Budaのpersistent agent operationsを見る