Buda vs Agent Zero: quem deve operar o runtime dos agents?
Compare self-hosting e workspace gerenciado em implantação, acesso ao host, contexto persistente, manutenção e revisão humana.

Buda vs Agent Zero: quem deve operar o runtime dos agents?
Agent Zero e Buda podem colocar um AI agent diante de navegador, arquivos, terminal e trabalho real. Essa sobreposição torna uma lista de features tentadora, mas esconde a decisão mais importante: quem deve operar o ambiente depois que a primeira demonstração funciona?
Agent Zero é um framework aberto centrado em um desktop Linux dentro de Docker. Prompts, ferramentas, plugins, Skills, Projects, memória, modelos e deployment podem ser inspecionados e modificados pelo operador. Buda é um workspace gerenciado na nuvem, organizado em torno de Agents persistentes, Space e Drive compartilhados, ambientes isolados, sessões, permissões e revisão humana.
Nenhum modelo é automaticamente mais capaz ou seguro. Eles distribuem a responsabilidade de maneiras diferentes. Agent Zero entrega ao operador o controle do runtime. Buda opera o workspace gerenciado para que a equipe concentre mais atenção em atribuir trabalho e revisar artefatos.
A pergunta escondida não é “qual agent é mais autônomo?”
Os dois produtos fazem mais do que conversar. A documentação atual do Agent Zero descreve um desktop Linux real, Browser com anotação do DOM, cowork em documentos, Projects e memória, Skills, plugins, A0 CLI Connector e cooperação entre agents. Seria incorreto tratá-lo como “apenas um agent de terminal”.
Buda também vai além do chat, mas organiza o trabalho de outra forma. Um Buda Space pode conter vários Agents persistentes, cada um com workspace e sessões próprios, enquanto o Drive guarda arquivos compartilhados. Browser, Terminal, Git, Files, Skills, integrações e Automations são superfícies de execução dentro desse modelo; a disponibilidade varia por plano.
A comparação útil é um mapa de responsabilidades:
- Quem provisiona e atualiza o runtime?
- Quem decide quando arquivos ou navegador do host ficam acessíveis?
- Onde persistem o estado do projeto e o contexto da equipe?
- A delegação acontece entre subagents dentro de um framework ou entre Agents nomeados e duradouros?
- A pessoa revisa uma ação, uma mudança no sistema ou um artefato de negócio concluído?
Siga a cadeia de responsabilidade do runtime
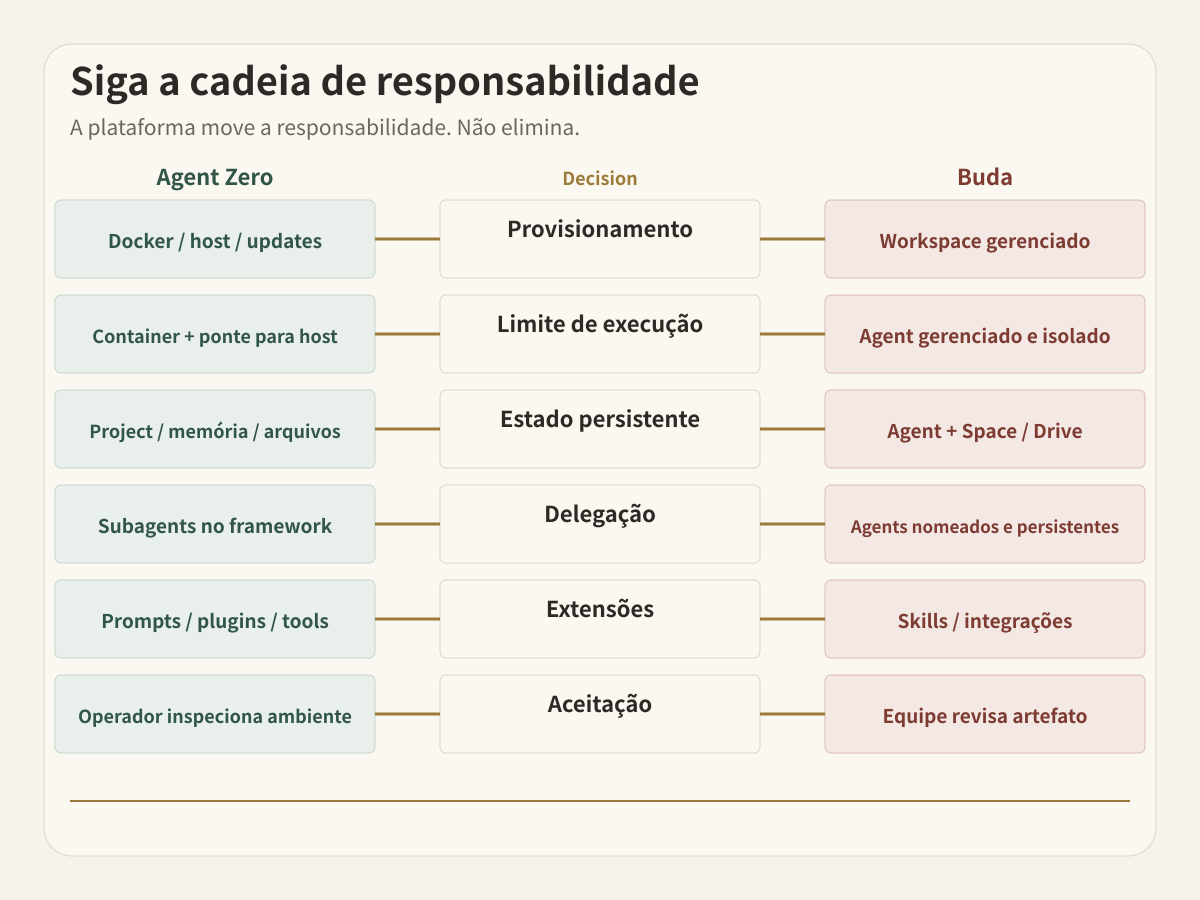
Todo workflow sério cruza seis handoffs. A escolha da plataforma move essas responsabilidades; não as elimina.
1. Provisionamento
Agent Zero oferece A0 Launcher, instaladores de terminal e deployment direto em Docker. Pode rodar em workstation, servidor privado, VPS, Raspberry Pi, máquina com GPU ou infraestrutura existente. Essa flexibilidade exige um owner para Docker, portas, storage, autenticação, exposição de rede, backups e updates.
Buda fornece o computador na nuvem e o Agent Workspace. A equipe ainda decide membership e escopo, mas não mantém uma instalação do Agent Zero nem o ciclo dos containers.
2. Limite de execução
Agent Zero normalmente trabalha dentro do Docker. O A0 CLI Connector pode estender o mesmo agent aos arquivos, terminal e navegador de um host confiável. É um limite poderoso porque o operador escolhe quando o container chega à máquina real. Também precisa ser projetado: a orientação oficial recomenda não montar todo o diretório home e conceder leitura, escrita ou execução remota apenas a máquinas e workspaces confiáveis.
Buda isola cada Agent em um workspace gerenciado na nuvem. Space, Drive, Agent e integrações definem o material compartilhado e as capacidades externas. Há menos controle direto sobre o framework e mais ênfase em acesso gerenciado e revisão.
3. Unidade de estado
Projects do Agent Zero isolam instruções, arquivos, memória, variáveis, secrets, repositórios e escolhas de modelo. É contexto persistente de verdade. O operador decide como esse storage é montado, atualizado, recuperado e incluído em backups.
Buda separa o workspace e as sessões do Agent do material compartilhado no Space. Agents de pesquisa, conteúdo, desenvolvimento e operações podem manter papéis contínuos e compartilhar arquivos selecionados pelo Drive.
4. Topologia de delegação
No Agent Zero, um agent superior cria subordinate agents focados e recebe seus relatórios. A delegação ocorre dentro de um framework configurável e do contexto do Project.
No Buda, vários Agents persistentes aparecem como membros da equipe. Cada um pode ter papel, ferramentas, arquivos, sessões e trabalho agendado. Isso importa quando a organização pergunta “qual Agent é dono deste trabalho recorrente?”, e não apenas “qual subagent executou esta etapa?”.
5. Extensão e controle de mudanças
Agent Zero expõe seus componentes internos. Prompts, ferramentas, plugins, Skills, MCP, Agent Profiles e configurações de Project podem ser vistos e alterados. O Plugin Hub adiciona extensões da comunidade. É uma escolha forte quando modificar o harness faz parte do trabalho.
Buda enfatiza instalar Skills reutilizáveis, conectar integrações e atribuir workflows sem transformar o runtime em outro projeto de software. É útil quando o método deve ser repetido por uma equipe que não quer manter o framework.
6. Aceitação
Agent Zero mostra a execução no Canvas e permite intervenção, anotações, snapshots e recuperação. Um operador técnico consegue inspecionar o ambiente de perto.
Buda posiciona a revisão no nível da tarefa e do artefato: uma pessoa aceita uma decisão, arquivo, diff, relatório ou ação externa antes que o estado do negócio mude. A distância da revisão é diferente; isso não significa que só um dos produtos tenha pessoas no processo.
Avalie o Agent Zero que existe hoje
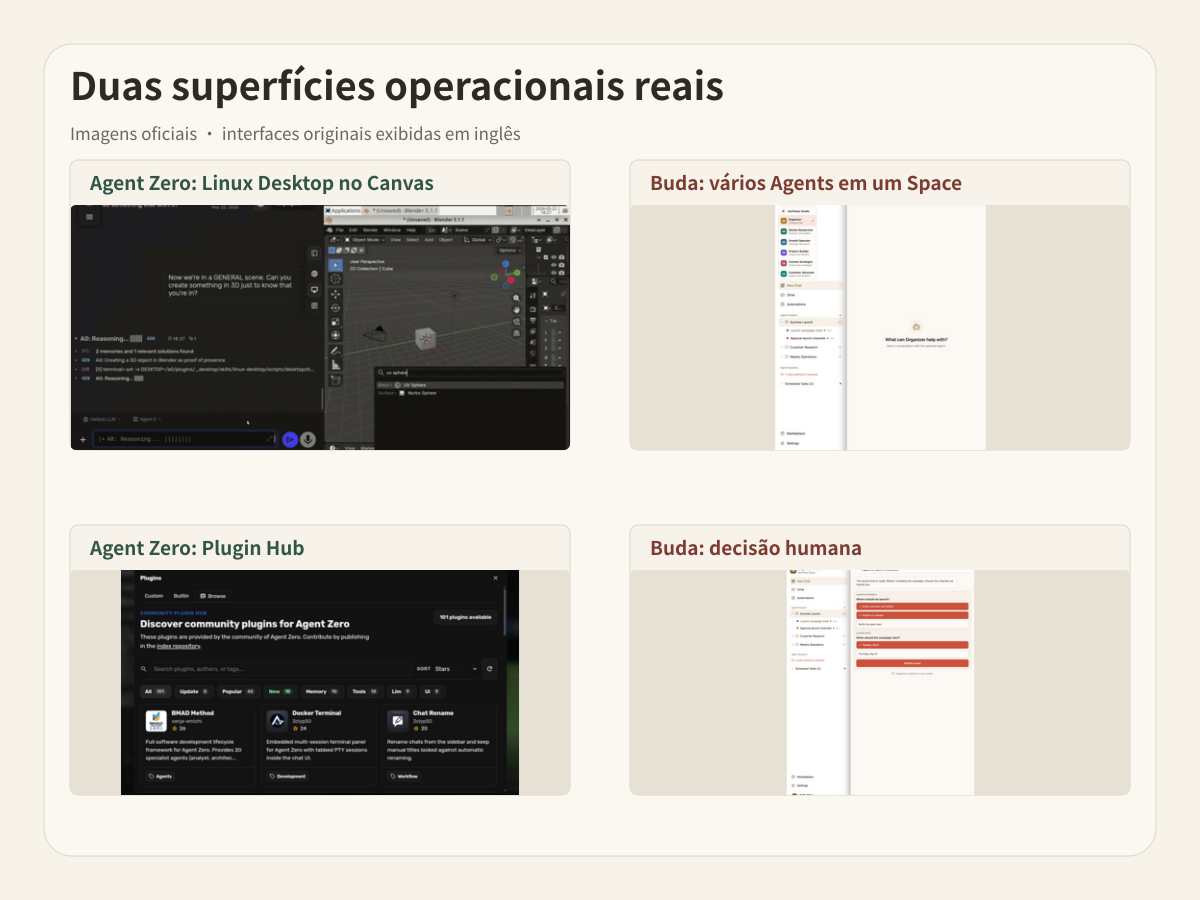
Agent Zero é um workbench completo, não uma demo fina de open source. O repositório oficial documenta desktop Linux, Browser interativo, cowork em Markdown e LibreOffice, Projects persistentes, Skills, MCP, plugins, ferramentas customizadas, subordinate agents, acesso ao host com A0 CLI e Time Travel para inspecionar e reverter mudanças no workspace.
O custo não é apenas o preço do servidor. Inclui escolher deployment, proteger a rede, gerenciar providers e secrets, manter backups, avaliar plugins, atualizar a instalação e desenhar permissões do host. Para builders que querem entender e modificar cada camada, esse trabalho faz parte do valor.
Avalie Buda como ambiente operacional gerenciado
A proposta de Buda não é “você não pode fazer self-hosting”. É “talvez a equipe não queira transformar a operação do runtime em outro produto interno”.
O modelo gerenciado é forte quando várias funções precisam de Agents, mas poucas pessoas devem cuidar da infraestrutura. Space organiza members e contexto compartilhado. Agents nomeados mantêm papéis. Drive torna inputs e outputs visíveis. Sessions preservam o histórico. Permissões e revisão humana indicam quem pode agir e quem aceita o resultado.
Isso reduz a liberdade no nível do framework. Uma equipe que quer modificar o agent loop, trocar prompts internos, operar um plugin runtime próprio ou fixar a instalação em uma máquina privada encontra controle mais direto no Agent Zero.
Teste três cenários de compra
O laboratório de controle
Um fundador técnico quer o agent em uma workstation local, precisa inspecionar prompts e ferramentas e aceita manter Docker, providers, backups e permissões do host. Os entregáveis são código, pesquisa, arquivos e experimentos revisados pela mesma pessoa.
Agent Zero é o encaixe mais direto. Controle do runtime é o objetivo, não overhead.
A equipe de plataforma self-hosted
Uma equipe de engenharia tem platform owner, servidores privados, revisão de segurança e motivo para customizar o harness. Developers usam Projects e plugins; o owner cuida de updates, secrets, acesso e recuperação.
Agent Zero funciona bem quando essas responsabilidades estão explícitas. Buda pode receber workflows cross-functional depois, mas não deve duplicar o mesmo workbench técnico.
O piso operacional cross-functional
Marketing, operações, vendas e engenharia precisam de Agents recorrentes. Eles compartilham alguns arquivos, executam tarefas agendadas e entregam relatórios ou decisões a gestores. A empresa não quer que cada departamento administre Docker, plugins, Host Connector, backups e modelos.
Buda é a base operacional mais simples. O objeto importante é o conjunto gerenciado de Agents e outputs revisáveis, não os componentes internos do framework.
Compare cada handoff
| Decisão | Agent Zero | Buda |
|---|---|---|
| Runtime | Você opera Launcher, installer, Docker host ou servidor | Agent Workspace gerenciado na nuvem |
| Controle principal | Framework, prompts, ferramentas, plugins, modelos, host connection | Agents, Spaces, Drive, Sessions, integrações, permissões, revisão |
| Unidade persistente | Project com arquivos, instruções, memória, secrets, repo e modelos | Workspace do Agent + material compartilhado em Space/Drive |
| Delegação | Agent superior cria subagents focados | Agents nomeados mantêm papéis contínuos |
| Acesso ao host | A0 CLI conecta arquivos, terminal e navegador confiáveis | Workspace gerenciado e serviços/arquivos conectados explicitamente |
| Manutenção | Operador assume updates, backup, rede, confiança em plugins e recuperação | Buda opera o workspace; equipe assume membership, acesso e aceitação |
| Melhor encaixe | Builders e equipes técnicas que querem um workbench self-hosted controlável | Equipes que querem execução multi-Agent gerenciada e revisão entre funções |
Segurança muda com o operador
Self-hosted não é sinônimo de seguro, e managed também não.
Com Agent Zero, a organização escolhe máquina, rede, storage, provider e código de extensão. Também precisa configurar tudo corretamente. Docker ajuda a definir um limite; mounts do host, permissões do A0 CLI, exposição à internet, plugins e credenciais ampliam esse limite. A orientação oficial recomenda autenticação antes de compartilhar pela internet, backups, acesso estreito ao host e revisão humana para ações sensíveis.
Com Buda, o provider opera o workspace. O cliente ainda gerencia membership, escopo dos Agents, integrações, arquivos compartilhados, ações externas e reviewer. Infra gerenciada reduz uma categoria de trabalho, mas não terceiriza accountability.
Uma fronteira entre os dois sistemas pode fazer sentido
Uma organização pode usar Agent Zero como laboratório da engenharia e Buda como camada operacional cross-functional, desde que o handoff seja explícito. Agent Zero produz um script testado, pacote de evidências ou análise reproduzível em um Project controlado. Uma pessoa aceita o artefato. Buda usa o artefato aceito em um workflow recorrente com owners nomeados e outra review gate.
Não conecte os sistemas apenas porque ambos têm agents. Defina um artefato de promoção, uma source of truth e uma pessoa responsável pela aprovação.
Perguntas específicas desta escolha
Agent Zero serve apenas para código?
Não. Os materiais oficiais mostram Linux Desktop, Browser, cowork em documentos, planilhas, apresentações, pesquisa, análise de dados, plugins, Projects e acesso ao host. Software é apenas um dos casos.
Agent Zero tem memória persistente e vários agents?
Sim. Projects isolam arquivos, instruções, memória, secrets, repositórios e modelos. Um agent superior também cria subordinate agents. A pergunta organizacional é se esse modelo operado dentro do framework corresponde à ownership de papéis duradouros que a equipe precisa.
Buda é um hosting service para Agent Zero?
Não. Buda é um Agent workspace gerenciado com modelo próprio. Não hospeda uma instalação do Agent Zero e não promete compatibilidade com seus plugins, prompts ou Projects.
Qual produto exige menos manutenção?
Buda remove a manutenção do agent runtime. Agent Zero oferece mais controle, mas alguém assume deployment, providers, backups, updates, permissões do host e confiança nas extensões. “Menos” depende de a organização já ter pessoas e processos para essas responsabilidades.
Decida com um teste de responsabilidade por sete dias
Não comece com uma migração da empresa inteira. Escolha um workflow que precise de fonte atual, arquivos persistentes, execução de ferramenta e uma decisão humana.
Antes do piloto, nomeie owners para seis itens: runtime, credenciais, contexto, extensões, recuperação e aceitação final. Rode por sete dias. Conte tarefas concluídas e também updates manuais, exceções de permissão, perda de contexto, handoffs ambíguos e atrasos de revisão.
Se a equipe quer possuir e modificar o runtime, Agent Zero merece um piloto sério. Se quer Agents nomeados na nuvem executando trabalho recorrente enquanto pessoas gerenciam acesso e aceitam artefatos, experimente o Buda AI Agent Workspace. Veja também os papéis de Agent, instale processos no Skills Marketplace e confira os limites atuais no Buda Docs.