Buda vs Gemini CLI: agente no terminal ou workspace multi-agent persistente?
Gemini CLI é um agente de terminal com estado; Buda amplia a continuidade do projeto para o workspace da equipe.

Buda vs Gemini CLI: agente no terminal ou workspace multi-agent persistente?
Gemini CLI não é um comando descartável que esquece tudo quando o terminal fecha. A superfície oficial inclui session/history, checkpointing, contexto de projeto em GEMINI.md, Auto Memory, Agent Skills, subagents, headless automation, ferramentas internas e MCP local/remoto. Ele roda localmente ou no Cloud Shell e trabalha além de coding.
A comparação real é: onde o estado durável deve viver, quem consegue retomar e o que o reviewer aceita?
Escolha Gemini CLI quando um developer ou operador técnico quer um terminal agent centrado no projeto. Escolha Buda quando vários agentes e pessoas precisam de arquivos persistentes, trabalho compartilhado, agenda e artifacts de negócio revisáveis.
Confirme qual caminho do Gemini CLI vale para você
O limite do produto mudou em 2026. A documentação do Google Cloud ainda descreve Gemini CLI como open-source AI agent no terminal local ou Cloud Shell, com ReAct, built-in tools e MCP local/remoto. A autenticação pode usar Google sign-in, Gemini API key ou Vertex AI.
O site do Gemini CLI também informa que o unpaid tier e o caminho para usuários Google One foram substituídos pelo Antigravity CLI em 18 de junho de 2026. Contextos de organização, Code Assist, API, Vertex AI e Cloud Shell precisam ser conferidos contra o plano e a autenticação implantados.
Este artigo compara o sistema Gemini CLI documentado hoje. Não presume que todos tenham o mesmo acesso, quota, termos de privacidade ou permissions.
Faça o inventário do estado antes da interface
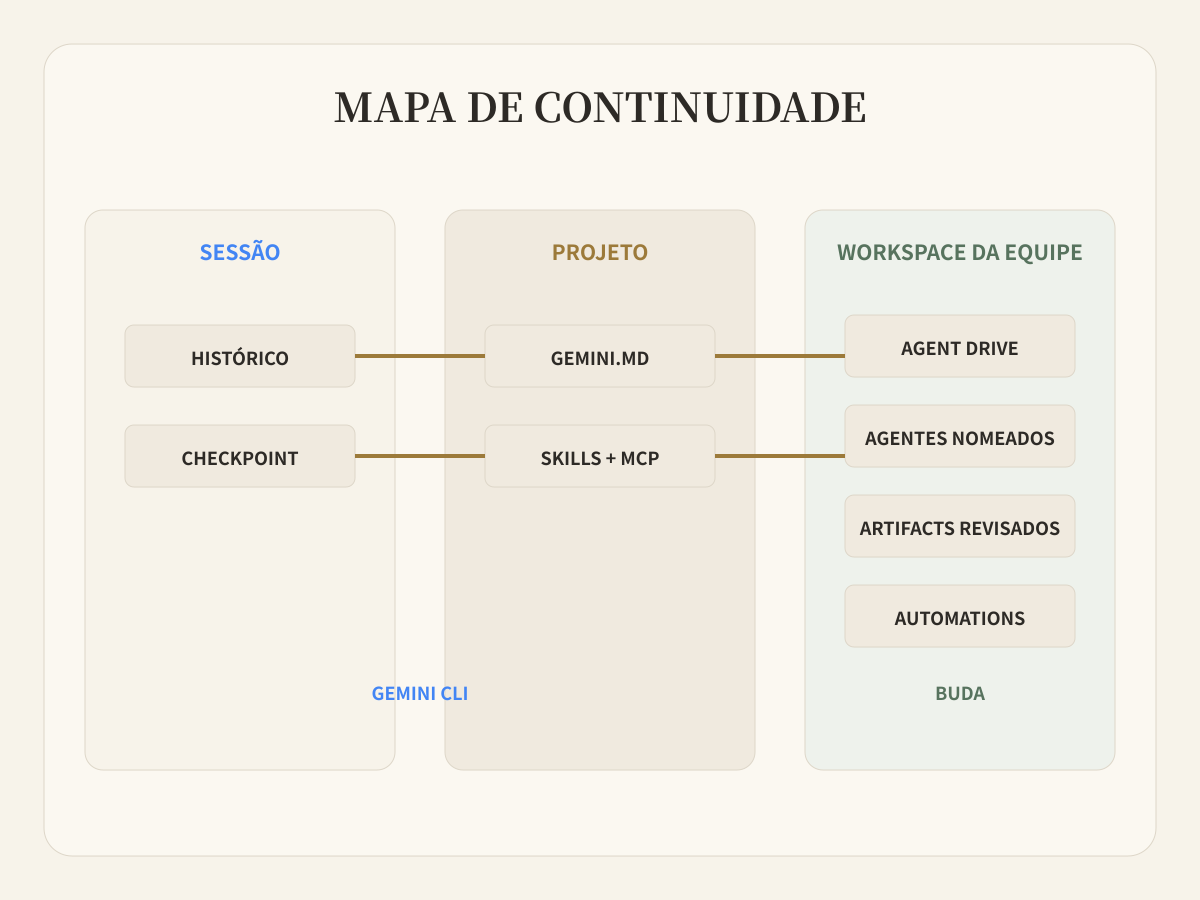
Terminal-first não significa stateless. GEMINI.md guarda project context; session/history ajuda a retomar; checkpointing e rewind protegem o trabalho; Auto Memory retém fatos; Skills, extensions, MCP, hooks e subagents estendem o agente; headless mode entra em scripts e automation.
Isso permite coding, research, file work, shell automation, documents e repeatable project tasks. A questão operacional é ownership. Project files viajam com o repository, enquanto settings e credentials podem ficar com um operador. MCP adiciona tools e também exige owner para auth e policy.
Buda começa com um Agent nomeado e um persistent cloud workspace. Drive, Sessions, Browser, Terminal, Git, Skills e prior artifacts ficam juntos. A equipe seleciona Featured Agents, adiciona Featured Skills e organiza tudo no AI Agent Workspace. A unidade de continuity inclui role, files, tools, runs e review surface do workflow recorrente.
Teste um workflow de sete dias
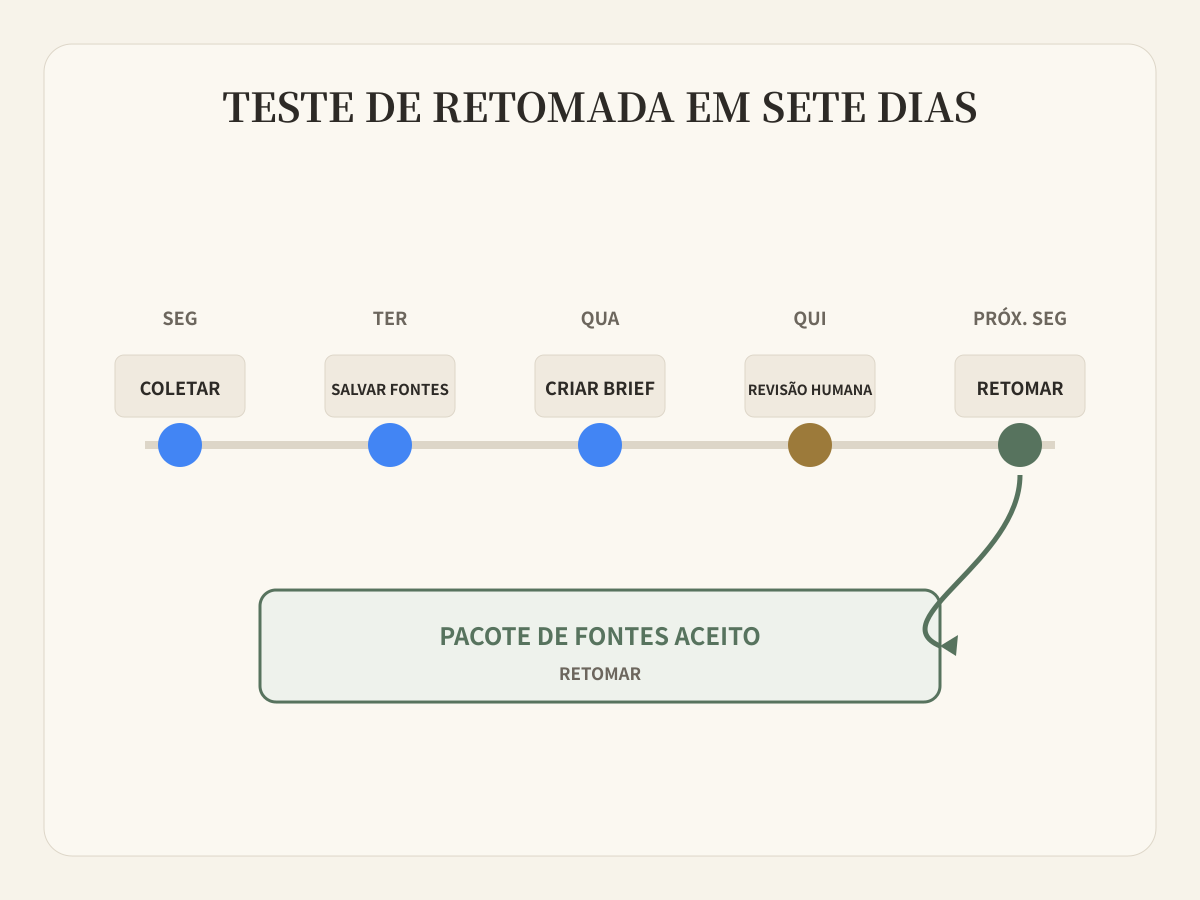
Considere monitoramento semanal de concorrentes. Monday verifica release notes; Tuesday salva source snapshots; Wednesday cria decision brief; Thursday tem product review; next Monday retoma de accepted sources e open questions.
Gemini CLI executa esse fluxo. Search/Web Fetch coleta material, file/shell tools persistem arquivos, GEMINI.md, Skills, scripts e headless mode tornam o processo repetível, e history/checkpointing apoiam continuidade.
A equipe ainda decide onde o projeto roda, onde credentials vivem, como files são compartilhados, como o schedule inicia, como outra pessoa retoma o estado e onde o final brief é revisado. São escolhas de deployment e operating model.
No Buda, research Agent cuida da coleta recorrente, writer Agent usa os mesmos durable files e reviewer inspeciona o brief real. Automations agenda; Browser/Terminal executam; Drive guarda sources/outputs. O workspace vira a superfície de handoff.
Escreva um Resume Contract
Defina “retomar na próxima semana”: authoritative sources/dates, project instructions, tools/credentials/permissions, completed outputs/rejected claims, next action/owner/reviewer e acceptance record do artifact atual.
Gemini CLI atende muito disso com project files, configuration, history, memory e automation. É atraente quando um technical owner controla o ambiente e project directory já é source of truth.
Buda organiza o contract ao redor do Agent workspace. Ele ganha valor quando responsabilidade atravessa people, roles, schedules e non-code files, ou quando o review object é report, deck, content package, spreadsheet, support response ou operating record.
Separe Tool Confirmation de Artifact Acceptance
A documentação MCP do Gemini CLI descreve confirmation e trust settings. É possível confirmar antes da execução ou confiar em um server e ignorar prompts. Sandbox, trusted folders, policy, authentication e environment sanitization também fazem parte da superfície.
Tool confirmation responde “o Agent pode fazer esta ação?”. Artifact acceptance responde “o business pode usar este resultado?”. Os dois são necessários. O review do Buda se concentra no segundo: brief, document, image, table, report ou operational output visível ao responsável.
Use uma State Ownership Matrix
| Decisão | Gemini CLI | Buda |
|---|---|---|
| Superfície | Terminal local/Cloud Shell, projeto, scripts | Persistent cloud Agent workspace |
| Contexto durável | GEMINI.md, memory, history, checkpoints, files | Agent Drive, Sessions, files, prior artifacts, Space context |
| Extensões | Built-in tools, Skills, extensions, MCP, hooks, subagents | Skills, MCP tools, Browser, Terminal, Git, Channels |
| Automation | Headless, scripts, GitHub workflows | Workspace Automations ligadas a Agents/artifacts |
| Operador natural | Developer / technical operator | Functional owner / manager / cross-functional team |
| Review object | Command result, file change, project output | Brief, report, document, content package, operation record |
Escolha Gemini CLI quando terminal control, open source, local project access, scripts, MCP e developer ownership importam mais. Escolha Buda quando falta um managed home para agentes, persistent business files, schedules, cross-session continuity e human review.
Os dois podem funcionar juntos: Gemini CLI produz verified project artifact; Buda preserva source packet, atribui downstream roles e mantém business review. O handoff deve ser um file-backed contract.
Perguntas específicas sobre Gemini CLI
Quais alternativas ao Gemini CLI servem para equipes que precisam de cloud AI agents, persistent files e human review?
Buda serve quando a equipe precisa de multiple role-based agents, shared files, Browser, Terminal, scheduled Automations e visible business artifacts. Quando project, terminal e technical operator são o centro, Gemini CLI é mais direto.
Como Gemini CLI se compara a um managed multi-agent workspace além de coding?
Gemini CLI já faz research, content, file operations, task management, automation, Skills, subagents e MCP; não é coding-only. Buda muda a organização: cada Agent mantém durable work surface, várias funções operam separadamente e reviewers veem shared artifacts sem reproduzir o CLI setup.
Gemini CLI tem persistent memory?
Há project context files, session/history, checkpointing e Auto Memory. A equipe deve confirmar status e configuração da versão usada. Memory persistente não substitui organizational source of truth; trusted files e accepted artifacts precisam ser definidos.
Gemini CLI é somente local?
Não. Google documenta uso local, Cloud Shell, headless e automated workflows. A questão é quem controla runtime, context, credentials, sharing e review.
Comece com um Resume Test
Execute um workflow, pare por alguns dias e peça para outra pessoa responsável retomar. Conte missing files, hidden assumptions, credential gaps e unreviewed outputs. O teste mostra se um terminal agent centrado no projeto basta ou se a equipe precisa de persistent multi-agent workspace.
Desenhe o Resume Contract no Buda