Buda vs GitHub Copilot: entrega no repositório ou operações com agentes?
GitHub Copilot organiza IA em torno do software; Buda organiza agentes persistentes para resultados entre funções.

Buda vs GitHub Copilot: entrega no repositório ou operações com agentes?
GitHub Copilot já vai muito além de completar código. Inclui chat, CLI, coding agents, cloud sessions, custom agents, MCP, Skills, code review, agent management, automations, sandboxes, memory e políticas enterprise.
Se o trabalho é atribuído, executado, revisado e aceito no GitHub, Copilot é a escolha natural. Se a operação precisa de agentes persistentes, arquivos de negócio, browser, Channels, agendas e revisores fora de engenharia, Buda é a alternativa.
Comece pelo system of record
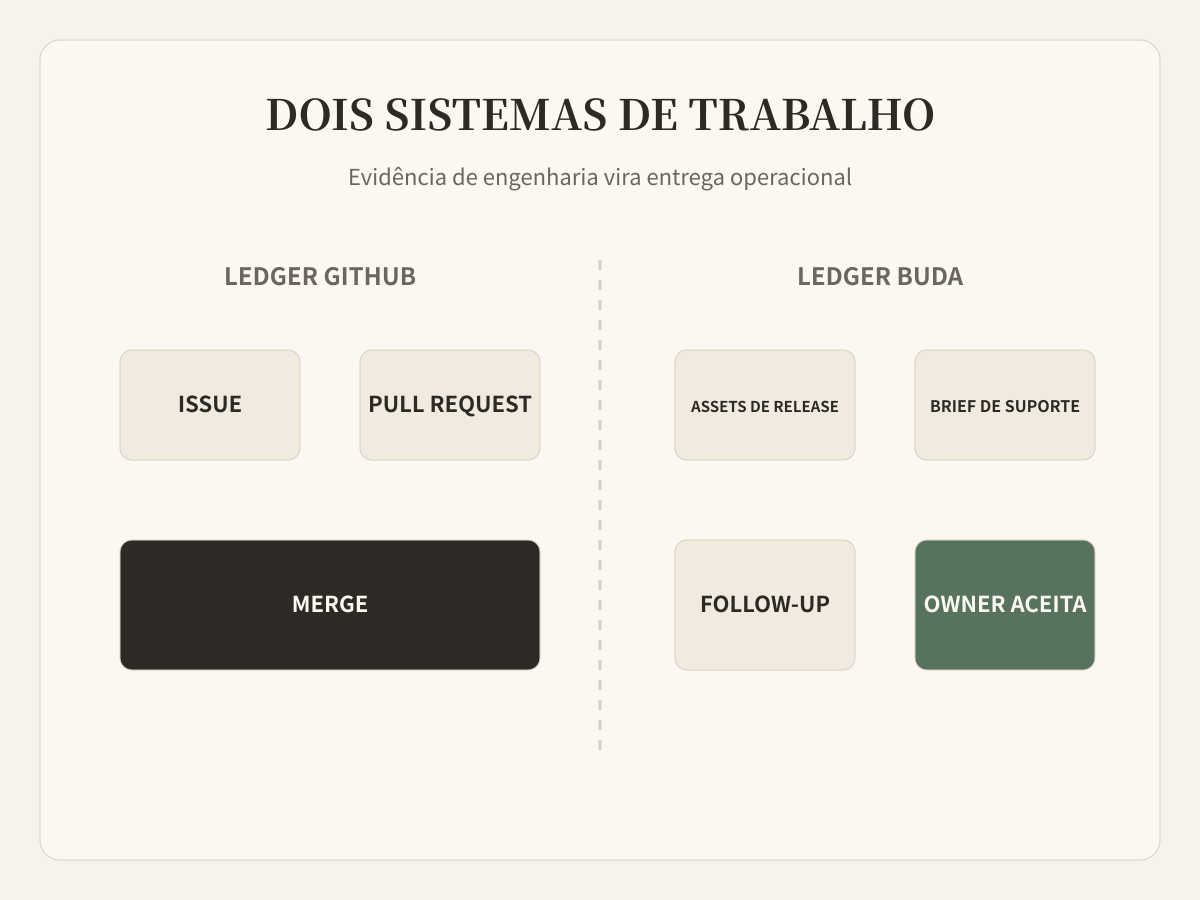
Em software, um Issue pode virar branch, agent session, Pull Request, code review, merge e sinal de deploy sem sair do GitHub. Copilot se encaixa porque repository e development controls são a superfície principal.
Em equipes cross-functional, o resultado pode ser relatório, pacote de campanha, resposta de suporte, dataset conciliado, follow-up ou check agendado. O repositório ajuda, mas não é a mesa natural de todo reviewer.
A superfície atual do Copilot
Copilot suporta agentes locais e cloud, custom agents, trabalho paralelo, MCP, Skills, sandboxes, code review, CLI automation e workflows por agenda ou evento. Organizações gerenciam acesso, modelos, políticas, budgets, atividade e MCP; Spaces e repository instructions adicionam contexto comum.
Sua força é a conexão entre AI execution e objetos de software delivery do GitHub.
Um product launch contém trabalho fora do GitHub
Após o merge de uma billing feature, GitHub mantém Issue, implementação, testes, review e PR. O launch ainda precisa de documentação, linguagem aprovada para suporte, claims e screenshots verificados, monitoramento e resumo para gestão. A questão não é se Copilot consegue escrever ou usar tools, mas se GitHub deve ser o operating home de toda função.
Duas superfícies de controle
| Controle | GitHub Copilot | Buda |
|---|---|---|
| Objeto principal | Repository, Issue, branch, Pull Request | Agent, Session, file, task, workflow |
| Execução | GitHub, IDE, CLI, sandbox local/cloud | Cloud computer, browser, terminal, files, Git |
| Contexto | Repository, instructions, Spaces, memory | Drive, memory, Space resources, Skills |
| Review | Developer, Pull Request, enterprise policy | Functional owner revisa artifact |
| Trigger | Repository event, Actions, automations | Schedule, channel message, Automation |
| Público | Developers, software organizations | Founders, cross-functional teams |
Um launch, dois ledgers
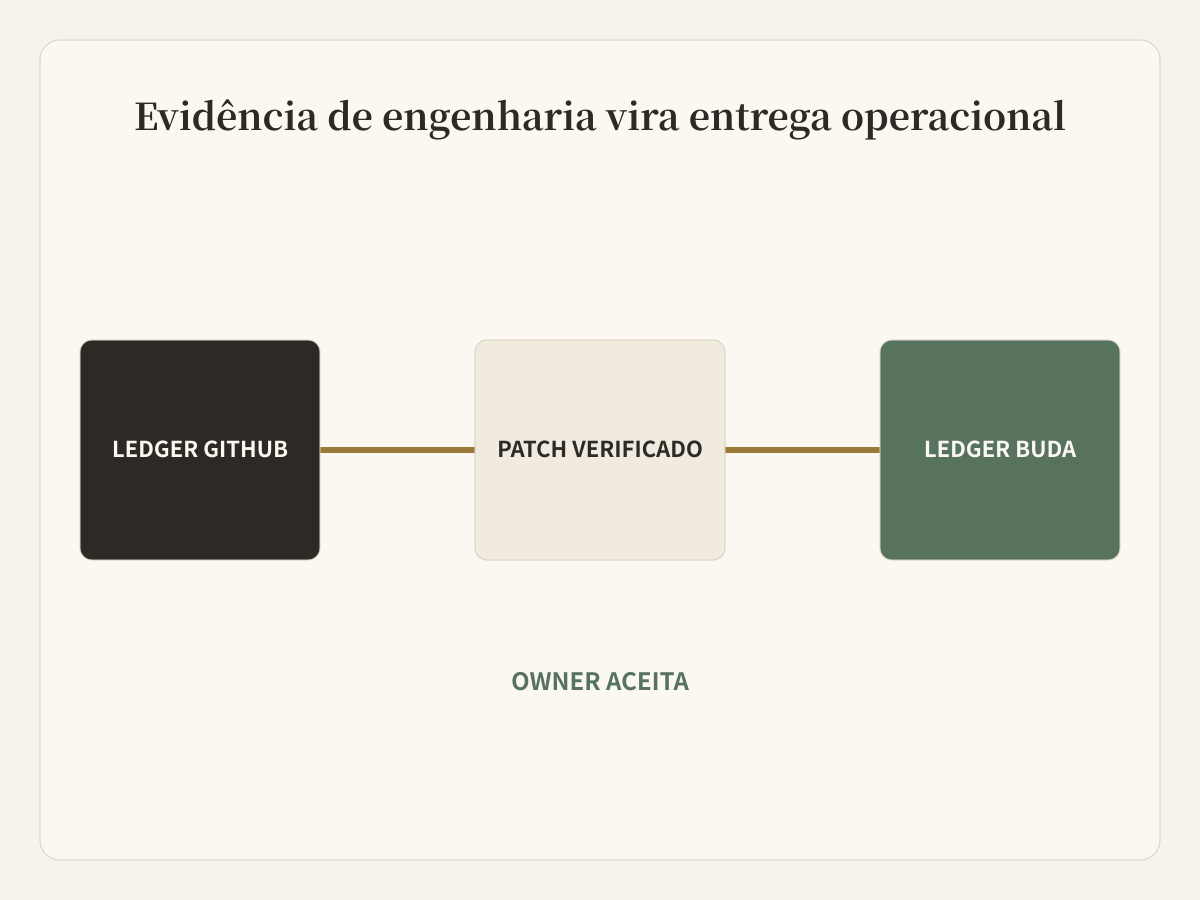
GitHub mantém o engineering ledger: Issue, implementação, testes, PR, review e merge. Buda mantém o operating ledger: comportamento verificado, docs, launch assets, support brief, checks agendados e human acceptance. O handoff aponta para evidência imutável, não copia uma conversa.
Quando Copilot é suficiente
Quando o workflow é principalmente software delivery e o trabalho downstream cabe no GitHub. É forte quando AI precisa ficar perto de code, Issues, PRs, review rules, sandboxes e enterprise governance.
Quando Buda é o melhor operating home
Quando diferentes Agent roles precisam persistir, usar business files e web tools, receber tarefas por Channels, rodar em agenda e apresentar artifacts não técnicos a reviewers responsáveis.
Evite uma migração falsa
Não mova um workflow saudável para fora do GitHub apenas para adotar outro produto de IA. Adicione Buda na fronteira em que repository evidence vira company work, mantendo links, owners e acceptance criteria explícitos.
Perguntas frequentes
Copilot é apenas coding assistant?
Não. Inclui coding agents, sandboxes cloud/local, agent management, custom agents, MCP, Skills, automations, review, CLI e enterprise controls.
Buda substitui GitHub?
Não. Buda não é source control nem Pull Request system. GitHub continua como engineering system of record.
Copilot faz non-code work?
Pode pesquisar, escrever e usar tools. A decisão é se equipes não técnicas devem operar e revisar trabalho recorrente por objetos do GitHub.
Como permissões atravessam a fronteira?
Passe evidência verificada e arquivos limitados. Não dê write access ao repositório para content, support ou operations agents só porque o workflow começou no GitHub.
O que prova que a combinação é melhor?
Meça tempo do merge ao launch package aceito, correções factuais, esforço do reviewer, handoffs perdidos e follow-ups agendados.
Coloque cada reviewer no sistema certo
Developers revisam software onde ele vive. Product, support, content e operations owners revisam seus artifacts em um workspace apropriado. A conexão deve ser evidência, não responsabilidade ambígua.
Veja como Buda organiza Agent work