Gemini 4 Carbon: trabalhos longos precisam de uma cadeia de evidências
Separe benchmarks, acesso em etapas e evidências necessárias para aceitar trabalhos longos.

Mais capacidade de raciocínio amplia o trabalho possível. Quem recebe o resultado ainda precisa verificar o caminho entre descoberta, correção e aceite.
O Google anunciou o Gemini 4 Carbon em 28 de outubro de 2026, com foco em defesa cibernética e engenharia de longo horizonte. O anúncio descreve investigações de falhas sutis em grandes bases de código e sistemas de baixo nível, com tentativas alternativas quando uma abordagem não funciona.
Para uma equipe que delega trabalho real, a consequência é concreta: uma execução mais longa exige mais que um resumo final. Precisa de reprodução do problema, justificativa das mudanças, diferenças reais no código, resultados de verificação e um ponto de parada explícito.
Anúncio confirmado, acesso em etapas
Carbon é um modelo formalmente anunciado, além das notícias anteriores sobre um checkpoint interno. O Google diz que o acesso inicial será oferecido a um grupo de defensores cibernéticos, depois a parceiros de confiança pelo Fairwind Program, antes da expansão para desenvolvedores, empresas e consumidores.
Separe as capacidades anunciadas do acesso disponível na sua conta e no seu ambiente. Uma decisão de compra ou migração precisa de um caminho efetivo de uso, permissões e condições operacionais. A manchete de lançamento não resolve essas questões.
O Google apresenta Carbon como uma evolução sobre Argon. Isso justifica investigar tarefas difíceis, sem exigir a transferência de toda solicitação existente. Organizar um documento curto e investigar uma falha entre repositórios têm consequências e exigências de verificação diferentes.
Três benchmarks respondem a perguntas distintas
O Google informa 88,2% no SEC-bench Pro, 54,8% no ExploitGym e 71,0% no CWE-bench. Os testes tratam de descoberta de vulnerabilidades, exploração e correção, respectivamente. O anúncio especifica que essas avaliações externas ocorreram sem guardrails.
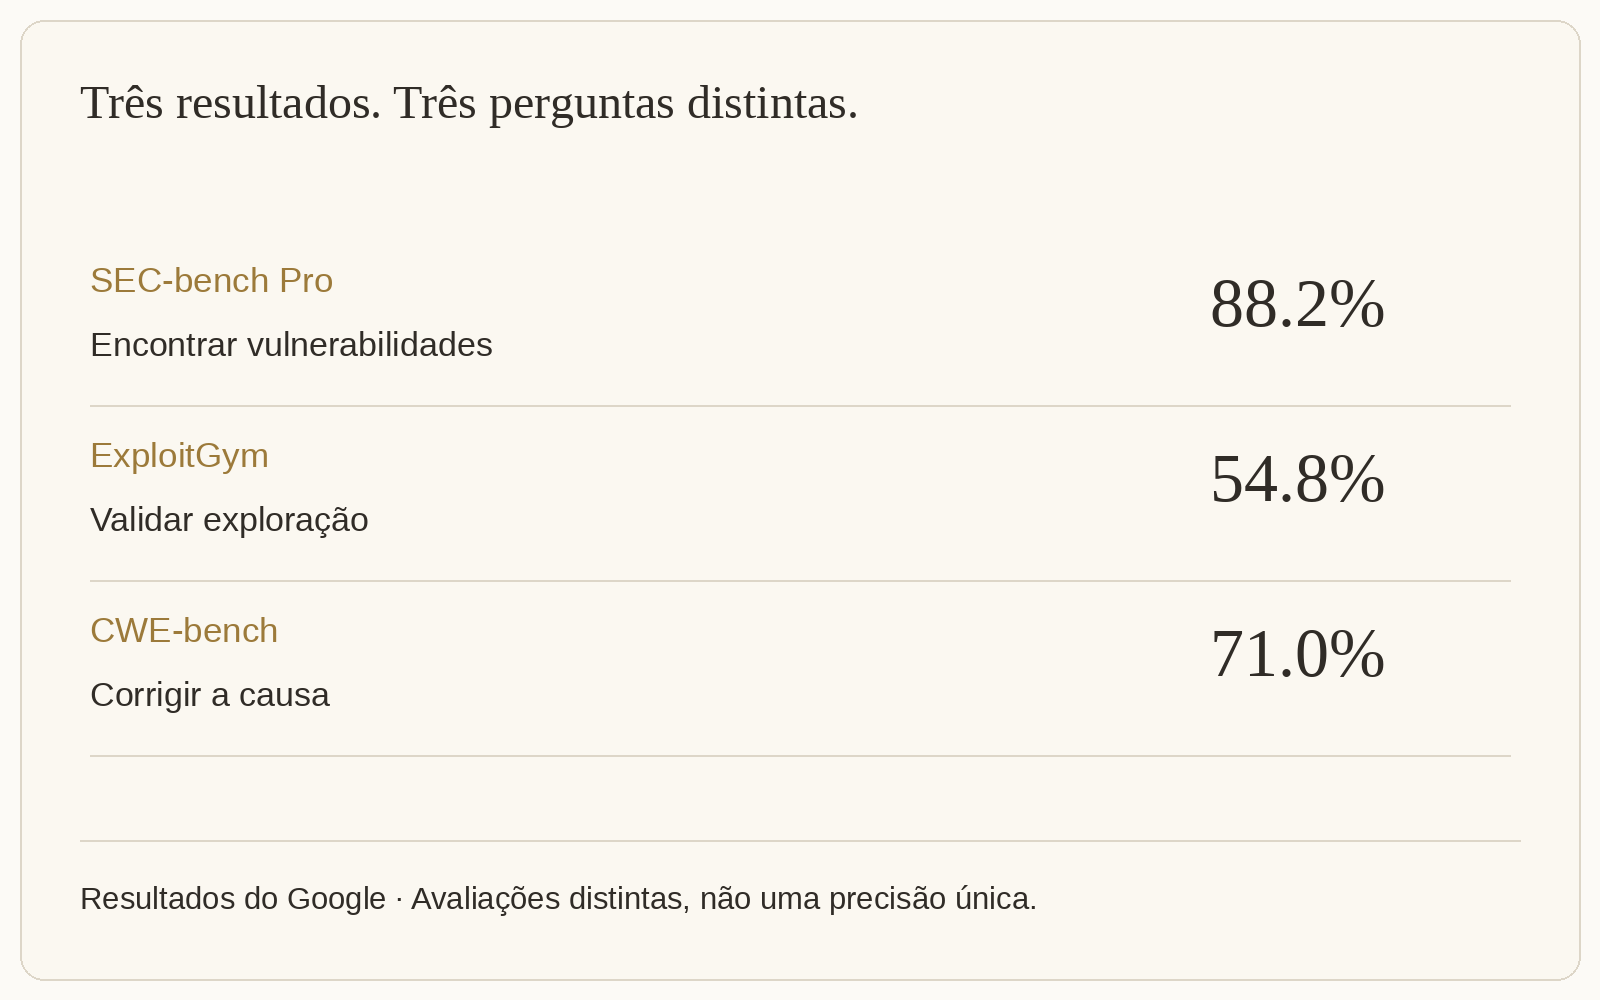
Os valores não formam uma única taxa de acerto em segurança. Encontrar uma falha não prova que o patch funciona. Demonstrar a possibilidade de exploração também não autoriza testar um serviço em produção. Cada etapa exige ambiente, permissão e evidência próprios.
A empresa relata ainda mais que o dobro da taxa de sucesso de Argon na geração de código seguro em benchmarks internos. É um resultado informado pelo fornecedor. A avaliação em uma base de código específica continua dependendo de testes e critérios próprios. Melhorias internas e notas externas devem permanecer separadas.
Execuções de dias precisam de entregas intermediárias
Segundo o Google, equipes internas viram Carbon trabalhar durante dias em problemas complexos de engenharia. Persistência ajuda a explorar alternativas depois de tentativas malsucedidas, mas também torna o estado intermediário essencial.
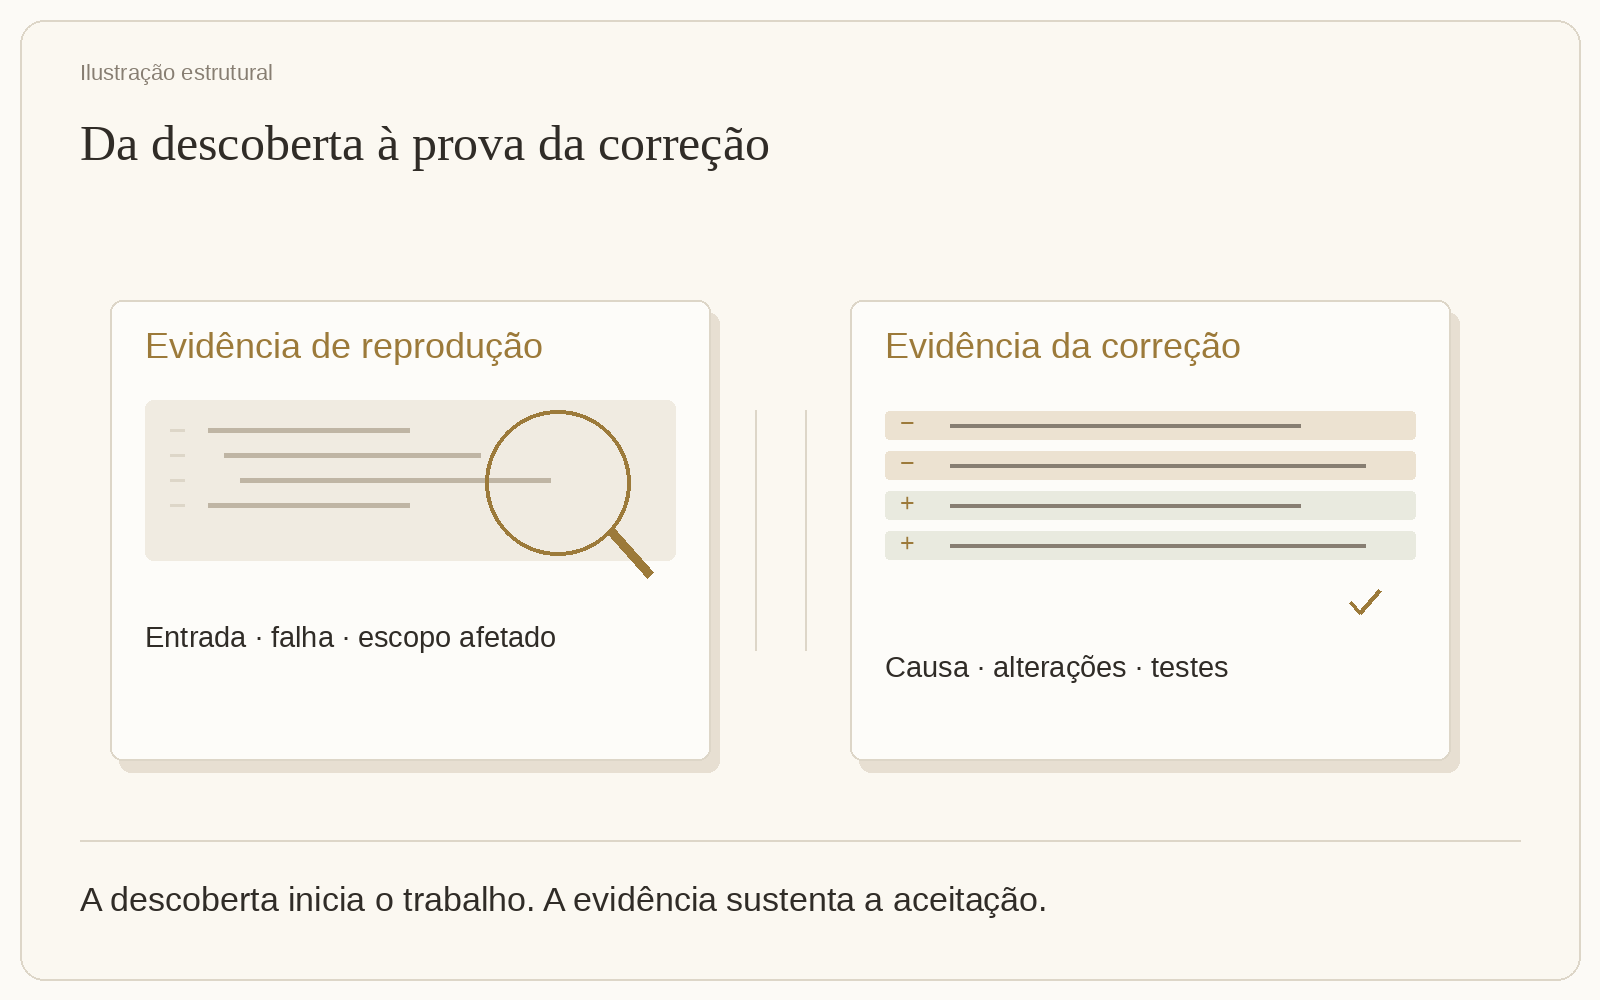
Uma entrega de correção útil reúne quatro tipos de evidência. Primeiro, condições de reprodução, falha observada e escopo afetado. Segundo, motivo da solução escolhida, hipóteses descartadas e dúvidas restantes. Terceiro, arquivos e interfaces realmente alterados. Quarto, verificações executadas, resultados e itens que ainda dependem de validação em produção.
Reavalie a etapa correspondente quando mudarem versões dos materiais, permissões ou escopo. A autorização inicial para investigar não deve virar silenciosamente autorização para atualizar um serviço ou implantar um patch. A passagem de leitura para mudança externa precisa de um limite explícito.
Esse é um método recomendado de aceite, não um experimento atribuído a um cliente. A equipe pode examinar os registros de um trabalho existente e identificar lacunas sem inventar um projeto ou uma porcentagem de sucesso.
O ponto de parada faz parte do resultado
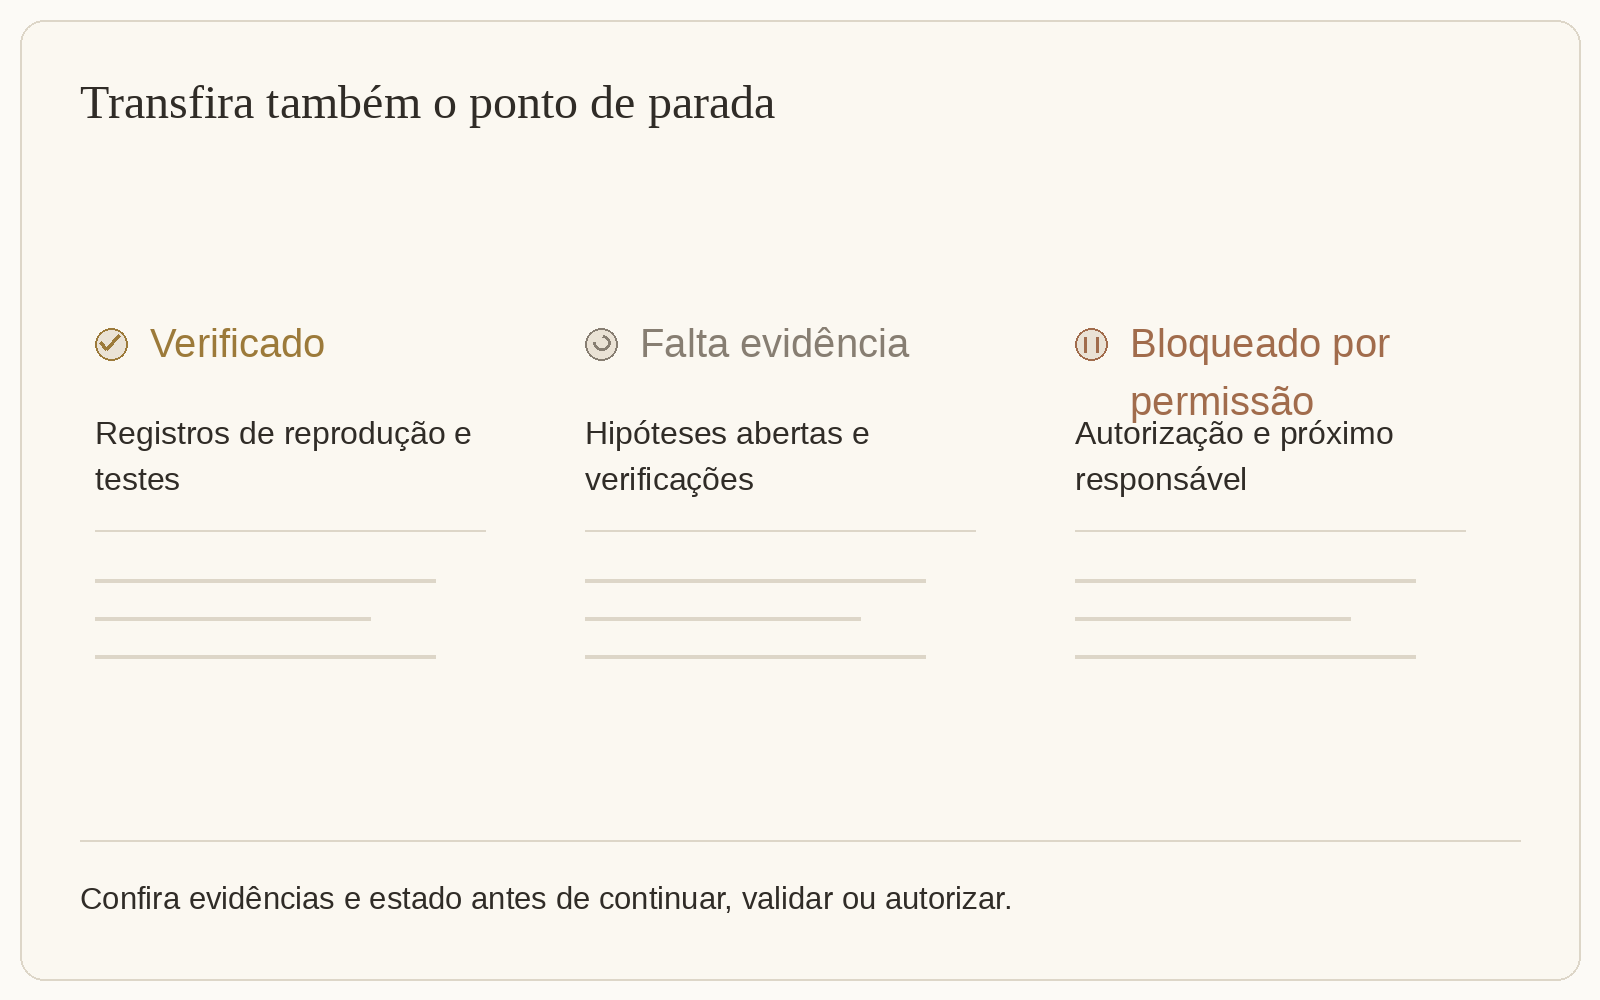
Um problema frequente é entregar uma alteração localmente plausível como resultado concluído. Um relatório útil separa o que tem suporte em saídas reais, o que foi verificado apenas em ambiente limitado e o que parou por falta de informação ou acesso.
O Google relata menos alegações sem fundamento e melhor exposição de limites metodológicos nos testes internos. A equipe deve manter seus próprios critérios. Uma descrição mais cuidadosa dos limites não substitui a confirmação por ferramentas reais.
Código mesclado, testes aprovados e produção validada são estados diferentes. Pesquisa e documentação têm distinções equivalentes: fontes lidas, rascunho preparado e registro oficial atualizado. Quem assume o trabalho precisa saber se deve revisar, buscar evidências ou executar.
Coloque o aceite junto do trabalho
É possível usar o Buda para construir um fluxo com materiais, execução e revisão humana. Prepare os arquivos no Agent responsável, defina ações permitidas e entregáveis, e peça que preserve os resultados. Drive e memória explicam como os materiais apoiam trabalho contínuo.
Peça evidências específicas: explicação das alterações, verificações efetivamente executadas e pendências. Quem revisa deve abrir os artefatos antes de autorizar a próxima ação. O Agent Workspace reúne esses materiais e ferramentas; capacidade do modelo e autoridade operacional continuam sendo decisões separadas.
Duas decisões práticas
Vale substituir o modelo atual imediatamente?
Escolha uma categoria real em que a configuração atual falha repetidamente e o resultado pode ser inspecionado. Mantenha entradas e critérios de aceite. Compare correção, omissões, retrabalho humano e espera total. Tarefas que já atendem ao necessário não precisam migrar por causa de um anúncio.
Mais capacidade de segurança permite corrigir produção automaticamente?
Comece em ambiente isolado e explicitamente autorizado. Exija descoberta reproduzível, explicação da causa, diferenças do patch e regressão. Mudanças de produção devem seguir o processo de revisão e implantação existente. Defina quem autoriza a ação antes de definir quanto tempo o modelo pode trabalhar.