Buda vs Agent Zero:Agent 运行环境到底该由谁负责?
从部署、主机权限、持久上下文到团队审核,判断你该自托管 Agent,还是使用托管式多 Agent 工作区。

Buda vs Agent Zero:Agent 运行环境到底该由谁负责?
Agent Zero 和 Buda 都能让 AI Agent 使用浏览器、文件、终端,并真正执行任务。正因为功能有重叠,只看功能清单很容易得出错误结论。真正影响长期使用的问题是:第一次 Demo 成功之后,谁来负责这套运行环境?
Agent Zero 是围绕 Docker 化 Linux Desktop 构建的开放 Agent framework。Prompt、工具、插件、Skills、Projects、Memory、模型和部署方式都可以由使用者检查和修改。Buda 则是一套托管式云端工作区,核心对象是长期存在的命名 Agent、共享 Space 与 Drive、隔离工作环境、Session、权限和人工审核。
两种模式都不会天然更强或更安全。区别在于责任放在哪里:Agent Zero 把 runtime 的控制权交给操作者;Buda 负责托管工作环境,让团队把更多精力放在分配任务和审核产物上。
隐藏的选择,不是谁“更自主”
两者都不只是聊天工具。Agent Zero 当前官方资料明确列出 Linux Desktop、带 DOM 标注的 Browser、实时文档协作、Projects 与 Memory、Skills、Plugins、A0 CLI 主机连接器以及多 Agent 协作。把它写成“只有命令行的开源 Agent”并不准确。
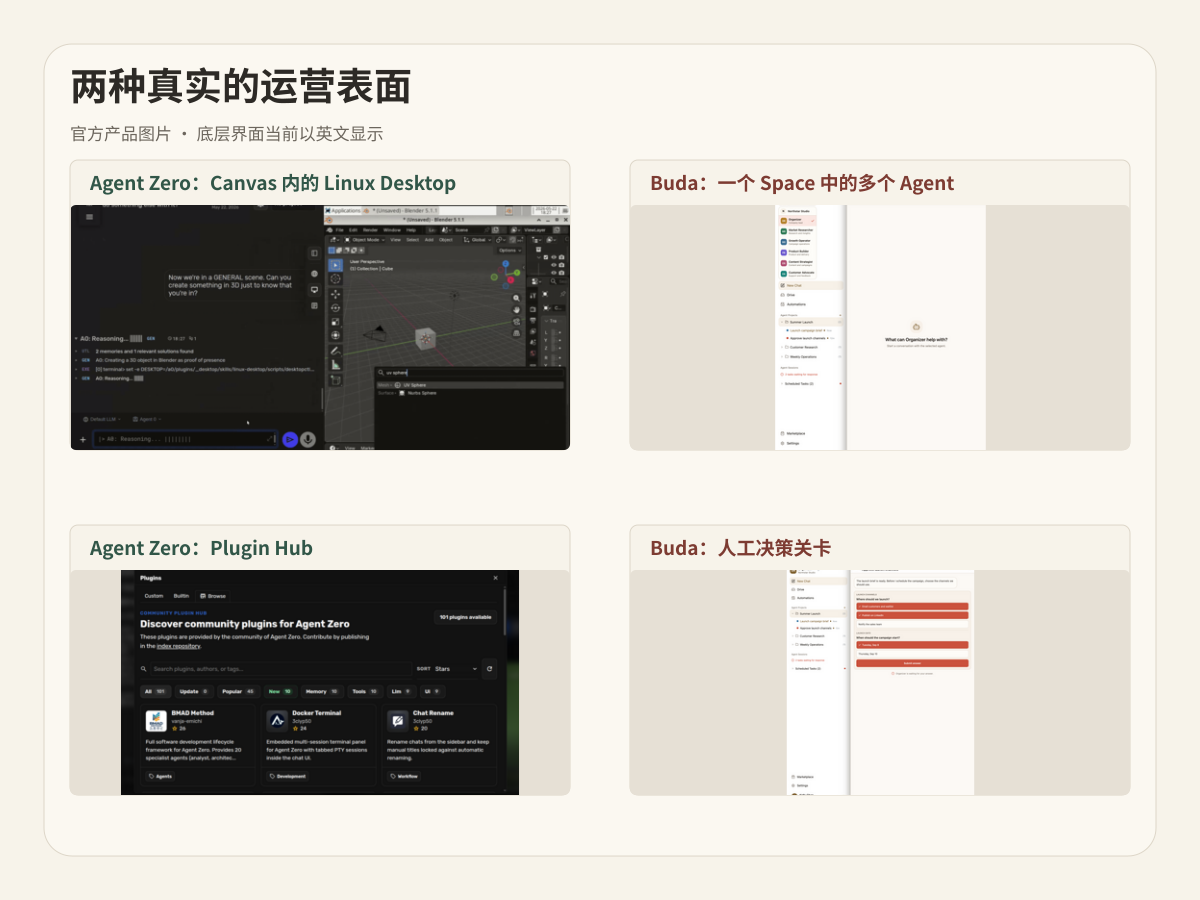
Buda 同样不止聊天,但组织对象不同。一个 Buda Space 可以放置多个长期运行的 Agent,每个 Agent 有独立工作区和 Session;Drive 保存团队选择共享的文件,人工审核把业务责任交还给人。Browser、Terminal、Git、Files、Skills、Integrations 和 Automations 是这个运营模型里的执行面,具体可用能力因套餐而异。
因此,这不是一场自主性比赛,而是一张责任地图:
- 谁负责部署和更新 runtime?
- 什么时候允许 Agent 接触主机文件或浏览器登录态?
- Project 状态和团队上下文保存在哪里?
- 委派发生在一个 framework 的 subagents 内,还是由多个命名 Agent 分别长期负责?
- 人最终审核的是一次操作、系统改动,还是可交付的业务产物?
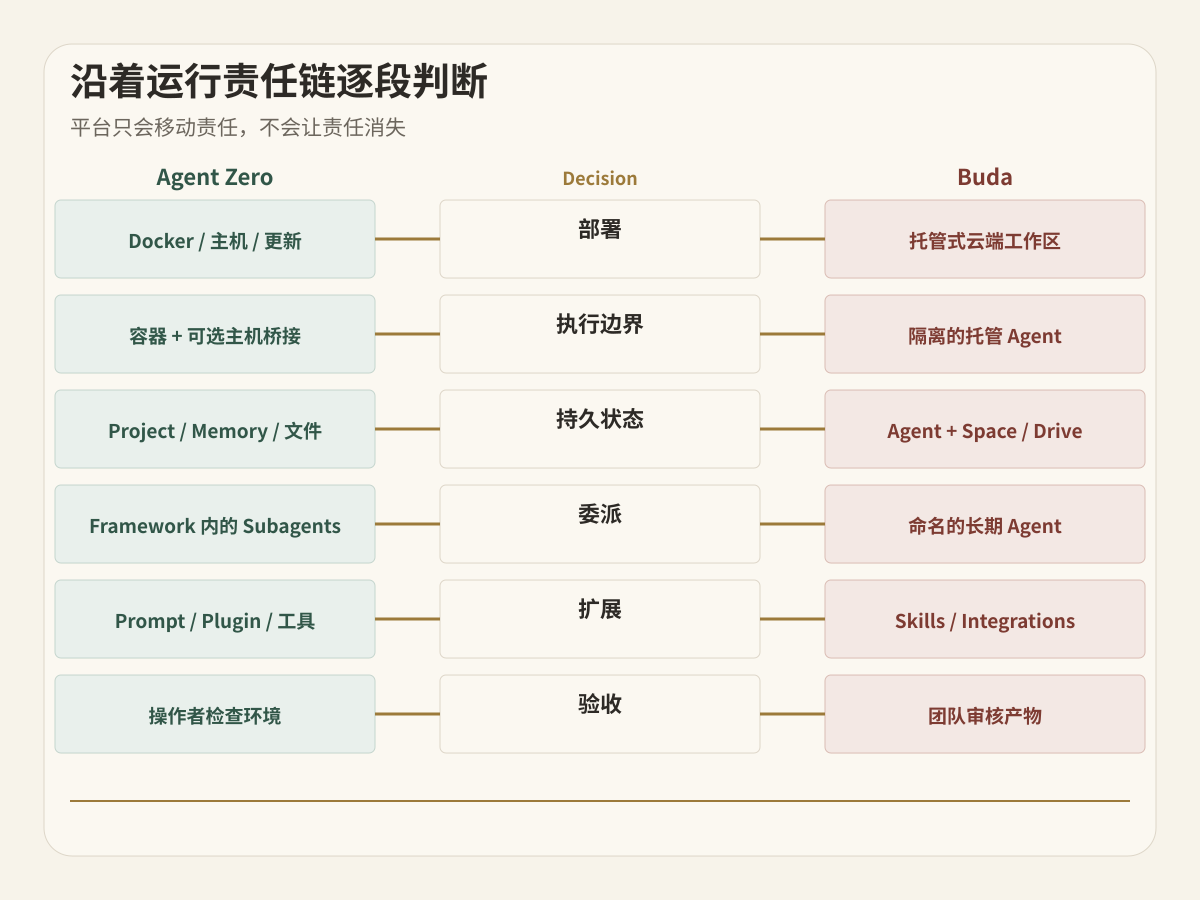
沿着运行责任链逐段比较
任何真正执行工作的 Agent,都要经过六次责任交接。选择平台只是移动这些责任,不会让责任消失。
1. 部署
Agent Zero 提供 A0 Launcher、终端安装器和直接 Docker 部署。你可以把它放在个人工作站、私有服务器、VPS、树莓派、GPU 机器或已有基础设施中。这种自由很有价值,但也意味着必须有人负责 Docker、端口、存储、登录认证、网络暴露、备份和升级。
Buda 直接提供云端计算机和 Agent Workspace。团队仍要决定谁能进入 Space、每个 Agent 能访问什么,但不需要维护 Agent Zero 安装和容器生命周期。
2. 执行边界
Agent Zero 默认在 Docker 环境内工作。A0 CLI Connector 可以让同一个 Agent 进一步访问可信主机的文件、终端和浏览器。这条边界很强,因为操作者能决定容器何时接触真实机器;它也必须被认真设计。官方安全建议明确提醒,不要随意挂载整个 Home 目录,只给可信机器和工作区授予读写或远程执行权限。
Buda 把每个 Agent 隔离在托管式云端工作区中。成员通过 Space、Drive、Agent 与 Integration 边界提供共享上下文和外部能力。代价是对底层 framework 的直接控制更少,重点转向托管访问与审核。
3. 状态单元
Agent Zero 的 Projects 会隔离指令、文件、Memory、变量、Secrets、Repository 和模型选择。这是完整的持久上下文,不是一次性聊天。操作者需要决定 Project 数据如何挂载、备份、升级和恢复。
Buda 则把命名 Agent 自己的工作区与 Session,和 Space 级共享资料分开。研究、内容、开发和运营 Agent 可以长期保留各自角色,同时通过 Drive 共享经过选择的资料。
4. 委派拓扑
Agent Zero 允许上级 Agent 创建专门的 subordinate agents,再接收它们的报告。委派发生在一个可配置 framework 与 Project 内。
Buda 把多个长期存在的 Agent 直接展示为团队成员。每个 Agent 可以拥有自己的角色、工具、文件、Session 和定时任务。当组织关心“哪一个 Agent 长期负责这份工作”,而不是“这一步临时由哪个 subagent 完成”时,这个差异就很重要。
5. 扩展与变更控制
Agent Zero 的内部结构是开放的。Prompt、工具、Plugins、Skills、MCP、Agent Profiles 和 Project 设置都可以被检查与替换,Plugin Hub 还提供社区扩展。若“改造 harness”本身就是工作的一部分,这是一项明显优势。
Buda 更强调安装可复用 Skill、连接 Integration、把流程交给 Agent,而不要求每个操作者维护 runtime。本质上是让方法能够在团队里重复使用,同时避免 framework 本身变成另一个软件项目。
6. 验收
Agent Zero 让执行过程显示在 Canvas 中,并支持直接介入、网页标注、快照和恢复。技术操作者可以贴近环境检查每一步。
Buda 更关注任务和产物层的审核:人在业务状态改变前,审核一个决定、文件、Diff、报告或外部动作。两者的审核距离不同,不能简单写成一个“有人在环”、另一个没有。
先按 Agent Zero 今天真实具备的能力评估
Agent Zero 是一套完整 workbench,不是一个薄薄的开源 Demo。官方仓库列出的能力包括:
- Canvas 内的 Linux Desktop;
- 可点击、输入、上传、截图和标注 DOM 的 Browser;
- Markdown 与 LibreOffice 文档协作;
- 包含文件、指令、Memory、变量、Secrets、Repository 和模型预设的 Projects;
- Skills、MCP、Plugins、自定义工具和可编辑 Prompt;
- 面向专门任务的 subordinate agents;
- 访问可信主机文件、终端和浏览器的 A0 CLI;
- 检查并回退 Agent Zero 工作区变更的 Time Travel。
成本也不能只看服务器价格。团队还要决定部署方式、保护网络入口、管理模型供应商和 Secrets、做备份、评估社区插件、处理升级,并设计主机访问权限。对于想理解并改造每一层的 Builder,这些工作本身就是价值的一部分。
再按 Buda 的托管运营模型评估
Buda 的重点不是“你不能自托管”,而是“团队可能不想把 runtime 运维也变成自己的产品”。
当多个职能部门都需要 Agent、但只有少数人应该关心基础设施时,托管模式更有优势。Space 组织成员和共享上下文,命名 Agent 固定长期角色,Drive 让输入与输出可见,Session 保存执行轨迹,权限与人工审核明确谁可以行动、谁负责验收。
这也会牺牲一部分 framework 级自由。如果团队希望修改 Agent loop、替换内部 Prompt、运行自定义 Plugin runtime,或把系统固定部署在指定私有机器上,Agent Zero 会更直接。
用三个购买场景做判断
个人控制实验室
一位技术创始人希望 Agent 运行在本地工作站上,需要检查 Prompt 与工具,也愿意维护 Docker、模型供应商、备份和主机权限。产物以代码、研究、文件和实验为主,审核人就是操作者本人。
Agent Zero 更直接。这里的 runtime 控制不是负担,而是目标。
有平台负责人的自托管团队
工程团队有内部平台负责人、私有服务器、安全审核流程,也有明确理由改造 harness。开发者使用 Projects 与 Plugins,平台负责人承担升级、Secrets、权限和恢复。
在责任明确时,Agent Zero 很合适。Buda 可以在下游承接跨职能流程,但没有必要为了重复同一个技术 workbench 而再加一层。
跨职能运营团队
市场、运营、销售和工程都有长期任务,需要各自的 Agent。它们共享一部分公司文件,执行定时工作,并把报告或决策交给经理审核。公司不希望每个部门都管理 Docker、Plugins、Host Connector、备份或模型配置。
Buda 更适合作为运营主场。核心对象是托管式 Agent 队伍和可审核产物,而不是 framework 内部结构。
在每个责任交接点上比较
| 决策 | Agent Zero | Buda |
|---|---|---|
| Runtime | 自己维护 Launcher、安装器、Docker 主机或服务器 | 托管式云端 Agent Workspace |
| 主要控制面 | Framework、Prompt、工具、Plugins、模型、主机连接 | Agents、Spaces、Drive、Sessions、Integrations、权限、审核 |
| 持久状态单元 | Project:文件、指令、Memory、Secrets、Repo、模型选择 | 命名 Agent 工作区 + Space/Drive 共享资料 |
| 委派方式 | 上级 Agent 创建专门 subagents | 多个命名 Agent 长期负责不同角色 |
| 主机访问 | A0 CLI 可连接可信主机的文件、终端和浏览器 | 托管工作区 + 明确连接的服务与共享文件 |
| 维护责任 | 团队负责更新、备份、网络暴露、Plugin 信任和恢复 | Buda 维护工作区;团队负责成员、访问与验收 |
| 更匹配 | 想完全控制自托管 workbench 的 Builder 与技术团队 | 想让多 Agent 跨职能执行并由人审核的团队 |
安全性取决于谁在操作
“自托管”不等于安全,“托管”也不等于安全。
使用 Agent Zero 时,组织可以选择机器、网络、存储、模型供应商和扩展代码,也必须把这些配置正确。Docker 帮助定义边界,但 Host Mount、A0 CLI 权限、互联网暴露、社区 Plugins 和保存的凭据都会扩大边界。官方指南明确建议:对外分享前启用认证、保留备份、缩小 Host 权限,并让人审核涉及账号、资金、生产系统和私密数据的动作。
使用 Buda 时,平台负责云端工作区。客户仍然要管理 Space 成员、Agent 范围、Integrations、共享文件、敏感外部动作和审核人。托管基础设施减少了一类工作,但不会外包责任。
两套系统也可以有合理边界
有些组织可以把 Agent Zero 用作工程团队的实验室,把 Buda 用作跨职能运营层,但前提是交接必须清楚。
例如,Agent Zero 在受控 Project 中产出经过测试的脚本、结构化证据包或可复现分析,先由人验收;Buda 再把已验收产物放进有明确负责人和另一道审核门的长期业务流程中。
不要因为两边都叫 Agent 就直接互连。先定义一个交接产物、一个事实来源和一个负责批准晋级的人。
这次选择最该问的几个问题
Agent Zero 只适合写代码吗?
不是。官方资料展示了 Linux Desktop、Browser、实时文档协作、Spreadsheet 与 Presentation、研究、数据分析、Plugins、Projects 和主机访问。软件开发只是其中一个场景。
Agent Zero 有持久 Memory 和多 Agent 吗?
有。Projects 隔离文件、指令、Memory、Secrets、Repository 和模型设置;上级 Agent 也可以创建 subordinate agents。真正需要判断的是,这种由 framework 运营的 Project 模型,是否符合团队对长期角色归属的要求。
Buda 是 Agent Zero 的托管服务吗?
不是。Buda 有自己的托管式 Agent Workspace 产品模型,不负责托管 Agent Zero,也不承诺兼容 Agent Zero 的 Plugins、Prompt 或 Projects。
哪个维护成本更低?
Buda 省去维护 Agent runtime 的工作。Agent Zero 提供更强的 runtime 控制,但仍要有人负责部署、模型配置、备份、升级、主机权限和扩展信任。哪个“更低”,取决于组织是否已经有人和流程承担这些责任。
用七天责任演练做决定
不要一开始就迁移全公司。选一个必须访问实时来源、保存文件、调用工具并由人做决定的工作流。
试点前,为六件事写下负责人:runtime、凭据、上下文、扩展、恢复和最终验收。连续运行七天,不只统计成功任务,也记录每次人工升级、权限例外、上下文丢失、交接不清和审核延迟。
如果团队希望拥有并改造 runtime,Agent Zero 值得认真试用。如果团队希望由命名云端 Agent 执行长期工作、而人负责访问和产物验收,可以试试 Buda AI Agent Workspace。也可以查看 Buda 的 Agent 角色、从 Skills Marketplace 安装可复用流程,并在 Buda Docs 核对当前产品边界。