Buda vs Gemini CLI:终端 Agent 还是持久多 Agent 工作区?
Gemini CLI 是有状态的终端 Agent;Buda 把连续性单元从项目扩展为团队工作区。

Buda vs Gemini CLI:终端 Agent 还是持久多 Agent 工作区?
Gemini CLI 不是终端一关就忘掉一切的一次性命令。当前官方能力包括 session/history、checkpointing、项目上下文文件 GEMINI.md、Auto Memory、Agent Skills、subagents、headless automation、内置工具和本地/远程 MCP。它既能在本地运行,也能在 Cloud Shell 使用,还能处理 Coding 之外的工作。
真正有价值的问题是:持久状态应该放在哪里,谁能接着做,Reviewer 最终验收什么?
开发者或技术运营者需要一套围绕项目的 terminal-first Agent 时,选 Gemini CLI;多个岗位和成员需要持久文件、共享工作面、计划任务与业务产物审核时,选 Buda。
先确认你实际能使用哪条 Gemini CLI 路径
2026 年产品边界发生了变化,采购判断不能只看旧教程。
Google Cloud 文档仍将 Gemini CLI 定义为可在本地或 Cloud Shell 终端运行的开源 AI Agent,使用 ReAct、内置工具以及本地/远程 MCP。身份验证可以走 Google 登录、Gemini API key 或 Vertex AI,不同组织与项目要求并不相同。
Gemini CLI 官网同时提示:自 2026 年 6 月 18 日起,unpaid tier 与 Google One 用户路径已由 Antigravity CLI 替代。组织、Code Assist、API、Vertex AI 和 Cloud Shell 场景都应按团队真正部署的套餐与认证方式核对。
本文比较的是官方当前仍在描述的 Gemini CLI 系统,不假定每个读者拥有相同入口、配额、隐私条款或权限。
比界面之前,先盘点状态
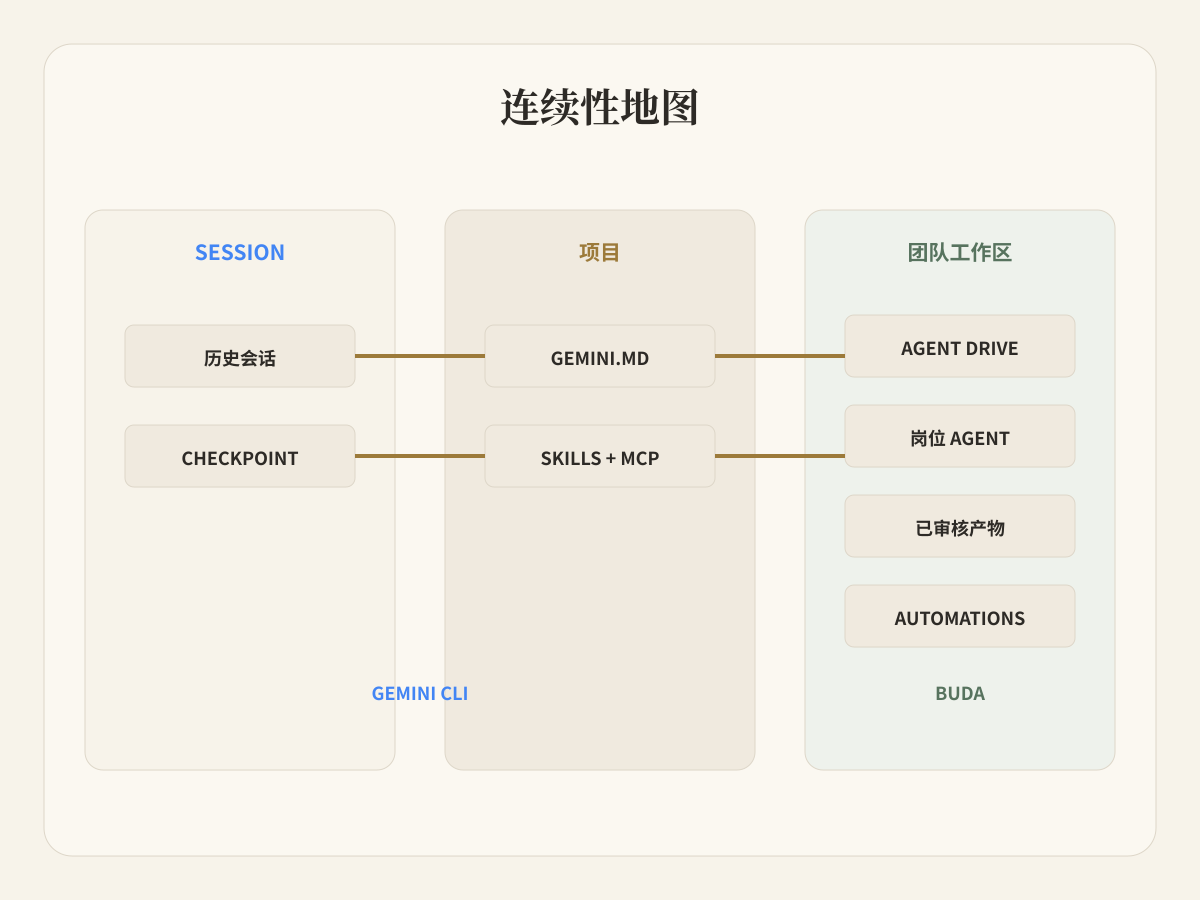
Terminal-first 不等于 stateless。Gemini CLI 可以通过多种方式保持连续性:
GEMINI.md保存项目上下文与指令;- session 与 history 控制帮助恢复对话;
- checkpointing 与 rewind 保护进行中的工作;
- Auto Memory 保留有用事实;
- Skills、extensions、MCP、hooks 与 subagents 扩展 Agent;
- headless mode 把 CLI 放进脚本和自动工作流。
这些能力让 Gemini CLI 能处理 Coding、研究、文件、shell automation、文档与复用项目任务。准确比较必须先承认它们。
运营问题在于每层由谁负责。项目文件可以随 repository 走;user-level settings 与 credentials 可能只留在一个操作者手里;history 能帮助这个人继续;MCP 增加工具,同时也增加认证与 policy 的 owner。
Buda 从一个命名 Agent 和持久云端工作区开始。Agent 的 Drive、Sessions、Browser、Terminal、Git、Skills 与历史产物放在一起。团队可以选择不同的 Featured Agents,添加复用 Skills,再放进 AI Agent Workspace。连续性的对象不只是当前项目目录,而是围绕周期工作流的角色、文件、工具、运行与审核面。
用一条七天工作流检验
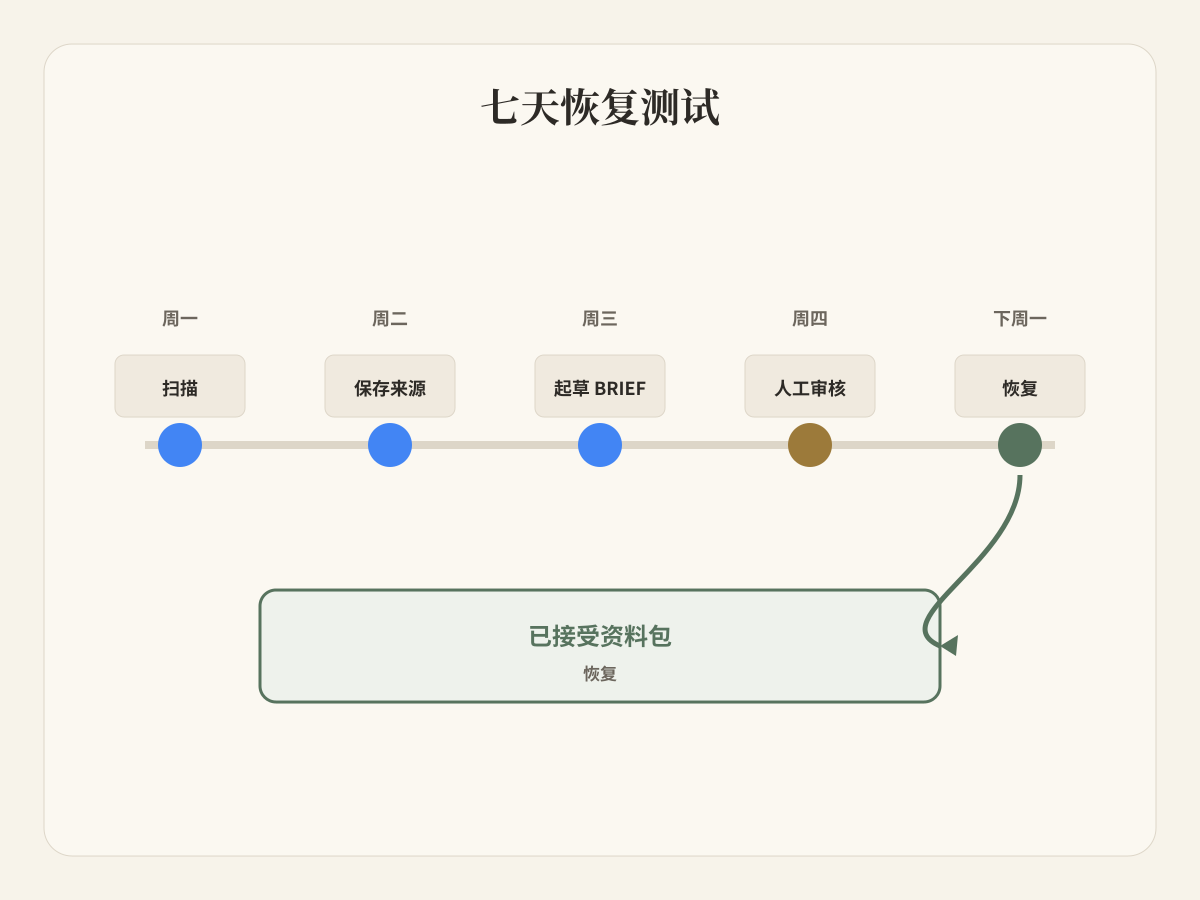
以每周竞品监测为例。周一检查官方 release notes 与产品页;周二保存来源快照并提取变化;周三写决策 brief;周四由产品负责人审核争议信息;下周一从已接受的来源和未决问题继续。
Gemini CLI 能执行这条工作流。内置 Search 与 Web Fetch 收集信息,文件和 shell 工具把材料保存在项目中,GEMINI.md、Skills、scripts 与 headless mode 固化流程,history 与 checkpointing 支持恢复。
团队仍需决定:项目在哪里运行,credentials 放在哪里,文件怎样共享,计划任务由什么触发,另一个人如何恢复同一状态,最终 brief 在哪里审核。这些是部署与运营模型问题,不是模型失败。
在 Buda 中,研究 Agent 可以负责周期来源收集,写作 Agent 使用同一份持久文件,Reviewer 直接检查真实 brief。Automations 负责计划,Browser 与 Terminal 负责执行,Drive 保存来源和结果。工作区本身成为交接面,不要求每个人复制同一个 CLI 环境。
写清楚 Resume Contract
选择产品前,先定义“下周继续”到底需要什么:权威来源与日期、项目指令和复用流程、工具与权限边界、已完成结果与被否决说法、下一步和负责人、当前产物的可见验收记录。
Gemini CLI 可以通过项目文件、配置、history、memory 与 automation 满足大部分要求。一个技术 owner 管理环境,而项目目录本来就是事实源时,它很合适。
Buda 把这份 contract 放在 Agent workspace 周围。当责任跨越多个人、岗位、计划任务和非代码文件,或审核对象是报告、PPT、内容包、表格、客服回复和运营记录时,这层结构更有价值。
区分工具确认与产物验收
Gemini CLI 的 MCP 文档说明了 tool confirmation 与 trust 设置。团队可以在工具执行前要求确认,也可以主动信任某个 server 并跳过提示。Sandbox、trusted folders、policy、authentication 和环境变量清理同样属于当前能力面。
工具确认回答“Agent 能否执行动作”;产物验收回答“结果是否足够正确,可以进入业务”。两者都需要,但不能互相替代。
Buda 的 review 价值主要落在第二道边界:负责人看到将影响下一步判断的 brief、文档、图片、表格、报告或运营结果。重要动作仍要保持窄权限;产物可见并不代表广泛访问就安全。
用 State Ownership Matrix 做决定
| 判断项 | Gemini CLI | Buda |
|---|---|---|
| 主要工作面 | 本地或 Cloud Shell terminal、项目、scripts | 持久云端 Agent workspace |
| 持久上下文 | GEMINI.md、memory、sessions/history、checkpoints、files | Agent Drive、Sessions、files、历史产物、Space context |
| 扩展方式 | 内置工具、Skills、extensions、MCP、hooks、subagents | Skills、MCP 工具、Browser、Terminal、Git、Channels |
| 自动化 | Headless、scripts、GitHub workflows、官方 automation | 与持久 Agent/产物相连的 Workspace Automations |
| 自然操作者 | Developer 或技术运营者 | 职能 owner、manager 或跨职能团队 |
| 常见审核对象 | 命令结果、文件变更、项目输出 | Brief、报告、文档、内容包、运营记录 |
| 主要设置责任 | Runtime、项目文件、认证、policy、共享方式 | Agent 角色、工作区文件、工具、审核和用量边界 |
重视 terminal control、开源实现、本地项目访问、scripts、MCP 和开发者 ownership 时,Gemini CLI 更直接。
缺少的是多个 Agent 的托管工作面、持久业务文件、计划任务、跨 session 连续性与可见结果审核时,Buda 更直接。
两者也可以组合。Gemini CLI 生成已验证项目结果;Buda 保留 source packet、分配下游角色并承接业务审核。交接必须写进文件,而不是一句“接着这段聊天继续”。
关于 Gemini CLI 的具体问题
团队需要云端 AI Agent、持久文件和人工审核时,有哪些 Gemini CLI 替代方案?
Buda 适合需要多个持久岗位 Agent、共享文件、Browser、Terminal、计划 Automations,以及可见业务产物审核的团队。中心仍是项目、终端和技术操作者时,Gemini CLI 更合适。
Gemini CLI 与处理 Coding 之外工作的托管多 Agent 工作区有什么区别?
Gemini CLI 已能处理研究、内容、文件、task management、automation、Skills、subagents 和 MCP,并非只能 Coding。Buda 改变的是组织方式:每个 Agent 保留持久工作面,不同角色分别运行,Reviewer 不必复刻同一 CLI 环境就能查看共享产物。
Gemini CLI 有持久记忆吗?
它有项目 context files、session/history、checkpointing 和 Auto Memory 等持久机制。团队应核对自己部署版本的状态与配置。持久 memory 不等于组织事实源,还要明确哪些文件与已接受产物可信。
Gemini CLI 只能本地运行吗?
不是。Google 文档明确包含本地与 Cloud Shell,以及 headless 和自动工作流。真正的问题是谁负责 runtime、context、credentials、共享与 review。
从一次恢复测试开始
运行一条工作流,停几天,再让另一位负责人恢复。统计缺失文件、隐含假设、认证缺口和未审核结果。这个测试会告诉你:以项目为中心的 terminal agent 是否足够,还是团队需要持久多 Agent 工作区。