Buda vs Agent Zero:Agent 執行環境到底該由誰負責?
從部署、主機權限、持久脈絡到團隊審核,判斷你該自架 Agent,還是使用託管式多 Agent 工作區。

Buda vs Agent Zero:Agent 執行環境到底該由誰負責?
Agent Zero 和 Buda 都能讓 AI Agent 使用瀏覽器、檔案、終端機,並真正執行任務。正因為功能有重疊,只看功能清單很容易得到錯誤結論。真正影響長期使用的問題是:第一次 Demo 成功之後,誰來負責這套執行環境?
Agent Zero 是圍繞 Docker 化 Linux Desktop 建立的開放 Agent framework。Prompt、工具、Plugins、Skills、Projects、Memory、模型和部署方式都可以由使用者檢查和修改。Buda 則是託管式雲端工作區,核心物件是長期存在的命名 Agent、共享 Space 與 Drive、隔離工作環境、Session、權限和人工審核。
兩種模式都不會天然更強或更安全。差別在於責任放在哪裡:Agent Zero 把 runtime 的控制權交給操作者;Buda 負責託管工作環境,讓團隊把更多精力放在分配任務和審核產物上。
隱藏的選擇,不是誰「更自主」
兩者都不只是聊天工具。Agent Zero 目前官方資料明確列出 Linux Desktop、帶 DOM 標註的 Browser、即時文件協作、Projects 與 Memory、Skills、Plugins、A0 CLI 主機連接器以及多 Agent 協作。把它寫成「只有命令列的開源 Agent」並不準確。
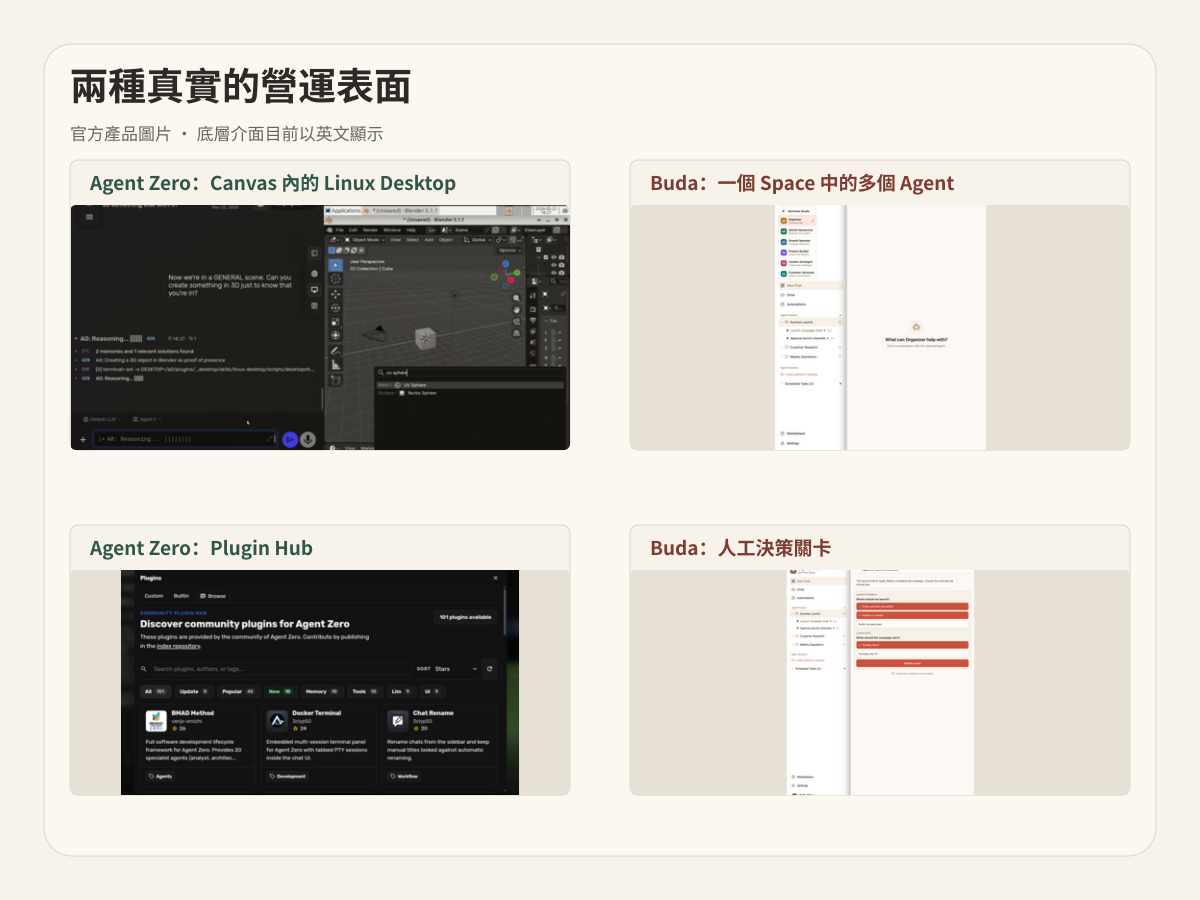
Buda 同樣不只聊天,但組織物件不同。一個 Buda Space 可以放置多個長期運作的 Agent,每個 Agent 有獨立工作區和 Session;Drive 保存團隊選擇共享的檔案,人工審核把業務責任交還給人。Browser、Terminal、Git、Files、Skills、Integrations 和 Automations 是這個營運模型裡的執行面,實際可用能力依方案而異。
因此,這不是一場自主性競賽,而是一張責任地圖:
- 誰負責部署和更新 runtime?
- 什麼時候允許 Agent 接觸主機檔案或瀏覽器登入狀態?
- Project 狀態和團隊脈絡保存在哪裡?
- 委派發生在一個 framework 的 subagents 內,還是由多個命名 Agent 分別長期負責?
- 人最後審核的是一次操作、系統變更,還是可交付的業務產物?
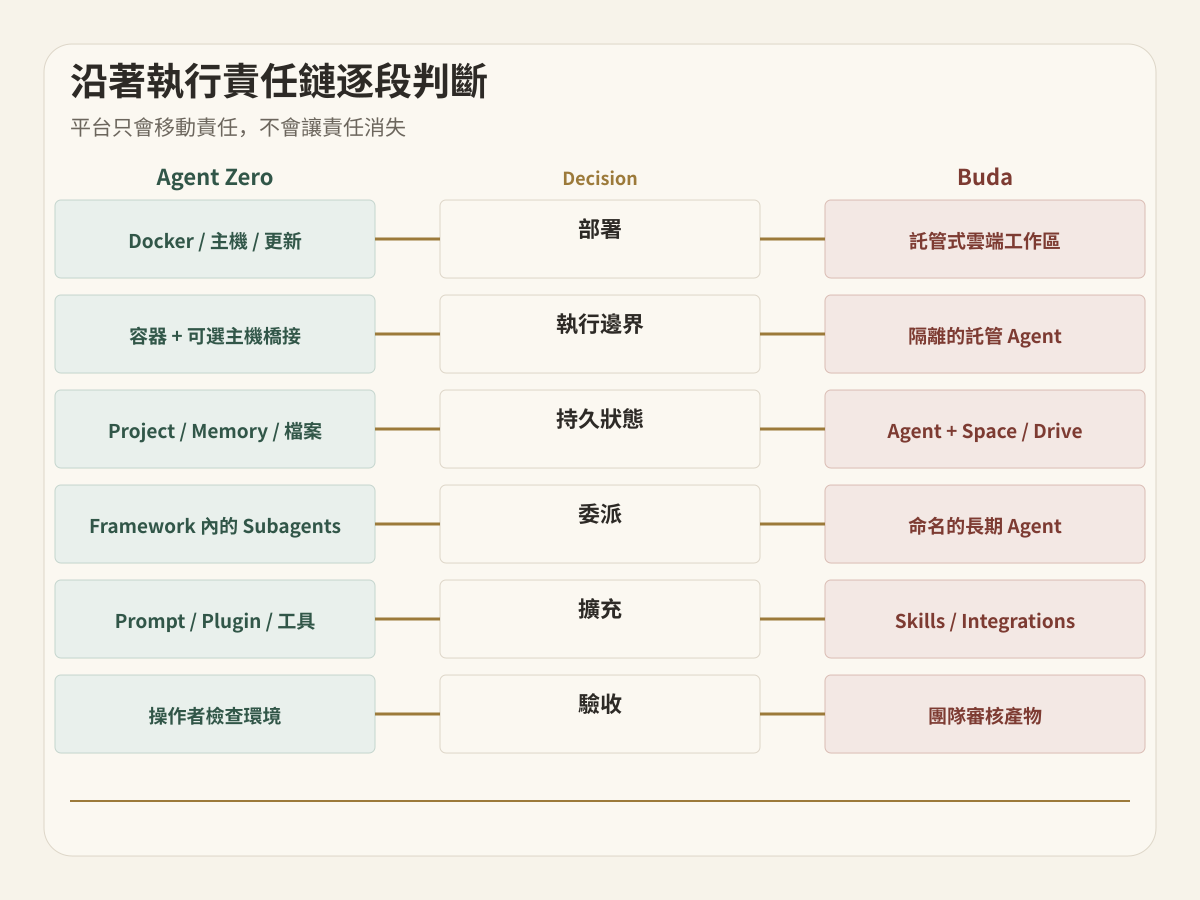
沿著執行責任鏈逐段比較
任何真正執行工作的 Agent,都要經過六次責任交接。選擇平台只是移動這些責任,不會讓責任消失。
1. 部署
Agent Zero 提供 A0 Launcher、終端安裝器和直接 Docker 部署。你可以把它放在個人工作站、私人伺服器、VPS、樹莓派、GPU 機器或既有基礎設施中。這種自由很有價值,但也代表必須有人負責 Docker、連接埠、儲存、登入認證、網路暴露、備份和升級。
Buda 直接提供雲端電腦和 Agent Workspace。團隊仍要決定誰能進入 Space、每個 Agent 能存取什麼,但不需要維護 Agent Zero 安裝和容器生命週期。
2. 執行邊界
Agent Zero 預設在 Docker 環境內工作。A0 CLI Connector 可以讓同一個 Agent 進一步存取可信主機的檔案、終端和瀏覽器。這條邊界很強,因為操作者能決定容器何時接觸真實機器;它也必須被認真設計。官方安全建議明確提醒,不要隨意掛載整個 Home 目錄,只對可信機器和工作區授予讀寫或遠端執行權限。
Buda 把每個 Agent 隔離在託管式雲端工作區中。成員透過 Space、Drive、Agent 與 Integration 邊界提供共享脈絡和外部能力。代價是對底層 framework 的直接控制較少,重點轉向託管存取與審核。
3. 狀態單元
Agent Zero 的 Projects 會隔離指令、檔案、Memory、變數、Secrets、Repository 和模型選擇。這是完整的持久脈絡,不是一次性聊天。操作者需要決定 Project 資料如何掛載、備份、升級和復原。
Buda 則把命名 Agent 自己的工作區與 Session,和 Space 層級共享資料分開。研究、內容、開發和營運 Agent 可以長期保留各自角色,同時透過 Drive 共享經過選擇的資料。
4. 委派拓撲
Agent Zero 允許上級 Agent 建立專門的 subordinate agents,再接收它們的報告。委派發生在一個可設定 framework 與 Project 內。
Buda 把多個長期存在的 Agent 直接呈現為團隊成員。每個 Agent 可以擁有自己的角色、工具、檔案、Session 和排程工作。當組織在意「哪一個 Agent 長期負責這份工作」,而不是「這一步暫時由哪個 subagent 完成」時,這個差異就很重要。
5. 擴充與變更控制
Agent Zero 的內部結構是開放的。Prompt、工具、Plugins、Skills、MCP、Agent Profiles 和 Project 設定都可以被檢查與替換,Plugin Hub 還提供社群擴充。若「改造 harness」本身就是工作的一部分,這是一項明顯優勢。
Buda 更強調安裝可複用 Skill、連接 Integration、把流程交給 Agent,而不要求每個操作者維護 runtime。核心是讓方法能在團隊裡重複使用,同時避免 framework 本身變成另一個軟體專案。
6. 驗收
Agent Zero 讓執行過程顯示在 Canvas 中,並支援直接介入、網頁標註、快照和復原。技術操作者可以貼近環境檢查每一步。
Buda 更關注任務和產物層的審核:人在業務狀態改變前,審核一個決定、檔案、Diff、報告或外部動作。兩者的審核距離不同,不能簡單寫成一個「有人在環」、另一個沒有。
先按 Agent Zero 今天真正具備的能力評估
Agent Zero 是一套完整 workbench,不是薄薄的開源 Demo。官方 Repository 列出的能力包括:Linux Desktop、可互動與標註 DOM 的 Browser、Markdown 與 LibreOffice 協作、持久 Projects、Skills、MCP、Plugins、自訂工具、subordinate agents、A0 CLI 主機存取,以及檢查與回退工作區變更的 Time Travel。
成本也不能只看伺服器價格。團隊還要選擇部署方式、保護網路入口、管理模型供應商和 Secrets、做備份、評估社群 Plugins、處理升級,並設計主機存取權限。對想理解並改造每一層的 Builder 而言,這些工作本身就是價值的一部分。
再按 Buda 的託管營運模型評估
Buda 的重點不是「你不能自架」,而是「團隊可能不想把 runtime 維運也變成自己的產品」。
當多個職能部門都需要 Agent、但只有少數人應該關心基礎設施時,託管模式更有優勢。Space 組織成員和共享脈絡,命名 Agent 固定長期角色,Drive 讓輸入與輸出可見,Session 保存執行軌跡,權限與人工審核明確誰可以行動、誰負責驗收。
這也會犧牲一部分 framework 層級自由。如果團隊希望修改 Agent loop、替換內部 Prompt、執行自訂 Plugin runtime,或把系統固定部署在指定私人機器上,Agent Zero 會更直接。
用三個購買場景做判斷
個人控制實驗室
一位技術創辦人希望 Agent 執行在本機工作站上,需要檢查 Prompt 與工具,也願意維護 Docker、模型供應商、備份和主機權限。產物以程式碼、研究、檔案和實驗為主,審核人就是操作者本人。
Agent Zero 更直接。這裡的 runtime 控制不是負擔,而是目標。
有平台負責人的自架團隊
工程團隊有內部平台負責人、私人伺服器、安全審核流程,也有明確理由改造 harness。開發者使用 Projects 與 Plugins,平台負責人承擔升級、Secrets、權限和復原。
在責任明確時,Agent Zero 很合適。Buda 可以在下游承接跨職能流程,但不必為了重複同一個技術 workbench 而再加一層。
跨職能營運團隊
行銷、營運、銷售和工程都有長期任務,需要各自的 Agent。它們共享部分公司檔案,執行排程工作,並把報告或決策交給經理審核。公司不希望每個部門都管理 Docker、Plugins、Host Connector、備份或模型設定。
Buda 更適合作為營運主場。核心物件是託管式 Agent 隊伍和可審核產物,而不是 framework 內部結構。
在每個責任交接點上比較
| 決策 | Agent Zero | Buda |
|---|---|---|
| Runtime | 自己維護 Launcher、安裝器、Docker 主機或伺服器 | 託管式雲端 Agent Workspace |
| 主要控制面 | Framework、Prompt、工具、Plugins、模型、主機連接 | Agents、Spaces、Drive、Sessions、Integrations、權限、審核 |
| 持久狀態單元 | Project:檔案、指令、Memory、Secrets、Repo、模型選擇 | 命名 Agent 工作區 + Space/Drive 共享資料 |
| 委派方式 | 上級 Agent 建立專門 subagents | 多個命名 Agent 長期負責不同角色 |
| 主機存取 | A0 CLI 可連接可信主機的檔案、終端和瀏覽器 | 託管工作區 + 明確連接的服務與共享檔案 |
| 維護責任 | 團隊負責更新、備份、網路暴露、Plugin 信任和復原 | Buda 維護工作區;團隊負責成員、存取與驗收 |
| 更匹配 | 想完全控制自架 workbench 的 Builder 與技術團隊 | 想讓多 Agent 跨職能執行並由人審核的團隊 |
安全性取決於誰在操作
「自架」不等於安全,「託管」也不等於安全。
使用 Agent Zero 時,組織可以選擇機器、網路、儲存、模型供應商和擴充程式,也必須把這些設定正確。Docker 幫助定義邊界,但 Host Mount、A0 CLI 權限、網路暴露、社群 Plugins 和保存的憑證都會擴大邊界。官方指南明確建議:對外分享前啟用認證、保留備份、縮小 Host 權限,並讓人審核涉及帳號、資金、生產系統和私密資料的動作。
使用 Buda 時,平台負責雲端工作區。客戶仍要管理 Space 成員、Agent 範圍、Integrations、共享檔案、敏感外部動作和審核人。託管基礎設施減少了一類工作,但不會外包責任。
兩套系統也可以有合理邊界
有些組織可以把 Agent Zero 當作工程團隊的實驗室,把 Buda 當作跨職能營運層,但交接必須清楚。Agent Zero 在受控 Project 中產出經過測試的程式、結構化證據包或可重現分析,先由人驗收;Buda 再把已驗收產物放進有明確負責人和另一道審核門的長期業務流程。
不要因為兩邊都叫 Agent 就直接互連。先定義一個交接產物、一個事實來源和一個負責批准晉級的人。
這次選擇最該問的幾個問題
Agent Zero 只適合寫程式嗎?
不是。官方資料展示了 Linux Desktop、Browser、即時文件協作、Spreadsheet 與 Presentation、研究、資料分析、Plugins、Projects 和主機存取。軟體開發只是其中一個場景。
Agent Zero 有持久 Memory 和多 Agent 嗎?
有。Projects 隔離檔案、指令、Memory、Secrets、Repository 和模型設定;上級 Agent 也可以建立 subordinate agents。真正要判斷的是,這種由 framework 營運的 Project 模型,是否符合團隊對長期角色歸屬的要求。
Buda 是 Agent Zero 的託管服務嗎?
不是。Buda 有自己的託管式 Agent Workspace 產品模型,不負責託管 Agent Zero,也不承諾相容 Agent Zero 的 Plugins、Prompt 或 Projects。
哪個維護成本較低?
Buda 省去維護 Agent runtime 的工作。Agent Zero 提供更強的 runtime 控制,但仍要有人負責部署、模型設定、備份、升級、主機權限和擴充信任。哪個「更低」,取決於組織是否已有人和流程承擔這些責任。
用七天責任演練做決定
不要一開始就遷移整間公司。選一個必須存取即時來源、保存檔案、呼叫工具並由人做決定的工作流程。
試點前,為六件事寫下負責人:runtime、憑證、脈絡、擴充、復原和最終驗收。連續執行七天,不只統計成功任務,也記錄每次人工升級、權限例外、脈絡遺失、交接不清和審核延遲。
如果團隊希望擁有並改造 runtime,Agent Zero 值得認真試用。如果團隊希望由命名雲端 Agent 執行長期工作、而人負責存取和產物驗收,可以試試 Buda AI Agent Workspace。也可以查看 Buda 的 Agent 角色、從 Skills Marketplace 安裝可複用流程,並在 Buda Docs 核對目前產品邊界。