
Google 將模型能力推進到持續數天的軟體工程任務,團隊也需要把驗收從“回答是否正確”推進到“證據能否支撐下一步行動”。
2026 年 10 月 28 日,Google 釋出 Gemini 4 Carbon,重點指向長週期工程任務與網路安全防禦。Google 描述的典型工作,是在大型程式碼庫和底層系統中定位隱蔽缺陷、嘗試修復,並在遇到死路後繼續尋找路徑。
對於把 AI 用進真實工作的人,這次變化有一個具體後果:任務持續得越久,最終一段總結越不足以說明它做了什麼。需要留下的是問題復現、判斷依據、實際改動、驗證結果,以及執行停在哪裡。
釋出已經確認,使用範圍仍按階段展開
Carbon 不再只是內部代號或社交平臺上的猜測。Google 的正式公告確認了名稱和釋出方向,同時說明首批開放物件是一部分網路安全防禦者,後續透過 Fairwind Program 擴充套件至可信合作伙伴,再逐步面向開發者、企業和消費者。
因此,閱讀釋出訊息時應先區分兩個問題:模型正式公佈了什麼能力,以及自己的工作環境實際能使用哪些入口。對計劃採購或遷移的團隊,後一個問題需要具體到帳號、地區、工具環境和許可權,而不是從新聞標題直接跳到替換現有系統。
Google 將 Carbon 描述為在 Argon 基礎上的進一步提升。這並不要求所有輕任務立刻換模型。整理清晰材料、生成短文和定位跨倉庫缺陷,對推理與驗證的要求並不相同;選擇應圍繞任務失敗會造成什麼後果。
三項安全成績分別回答三個問題
Google 公佈的數字包括 SEC-bench Pro 88.2%、ExploitGym 54.8%、CWE-bench 71.0%。它們分別對應發現漏洞、驗證可利用性和修補根因。公告明確說這些外部基準評估未啟用 guardrails。
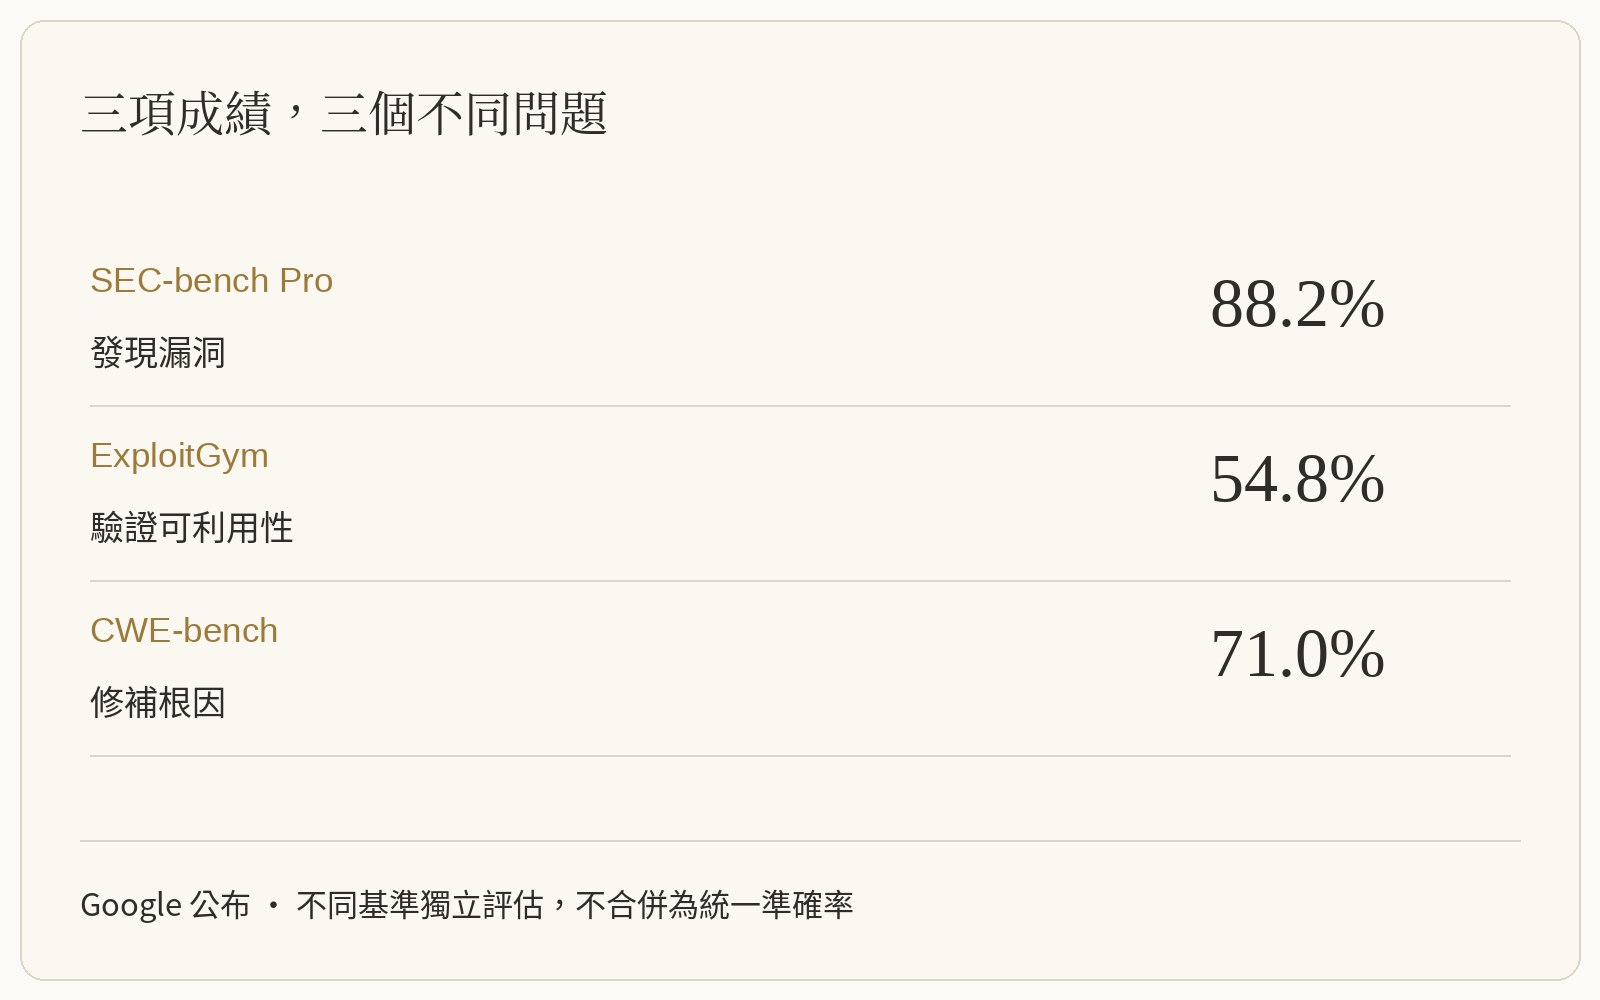
這些成績可以幫助理解能力方向,卻不能拼成一個“安全準確率”。漏洞發現率不等於修復成功率,可利用性驗證也不意味著某個生產系統應允許自動攻擊測試。每一階段需要的環境、授權和驗收證據不同。
Google 還稱,在內部基準中,生成安全程式碼的成功率較 Argon 提高超過兩倍。這是廠商報告的結果;遷移到特定程式碼庫時,仍需要用自己的測試、約束和審閱流程來判斷收益。內部測試中的提升和外部基準得分也不應混在同一比較圖中。
連續執行數天,交接也要分階段
Google 稱其內部團隊已看到 Carbon 持續數天處理複雜工程問題。長執行的價值在於能夠跨過失敗嘗試、保留探索路徑並繼續推進;它也讓中間狀態變得更重要。
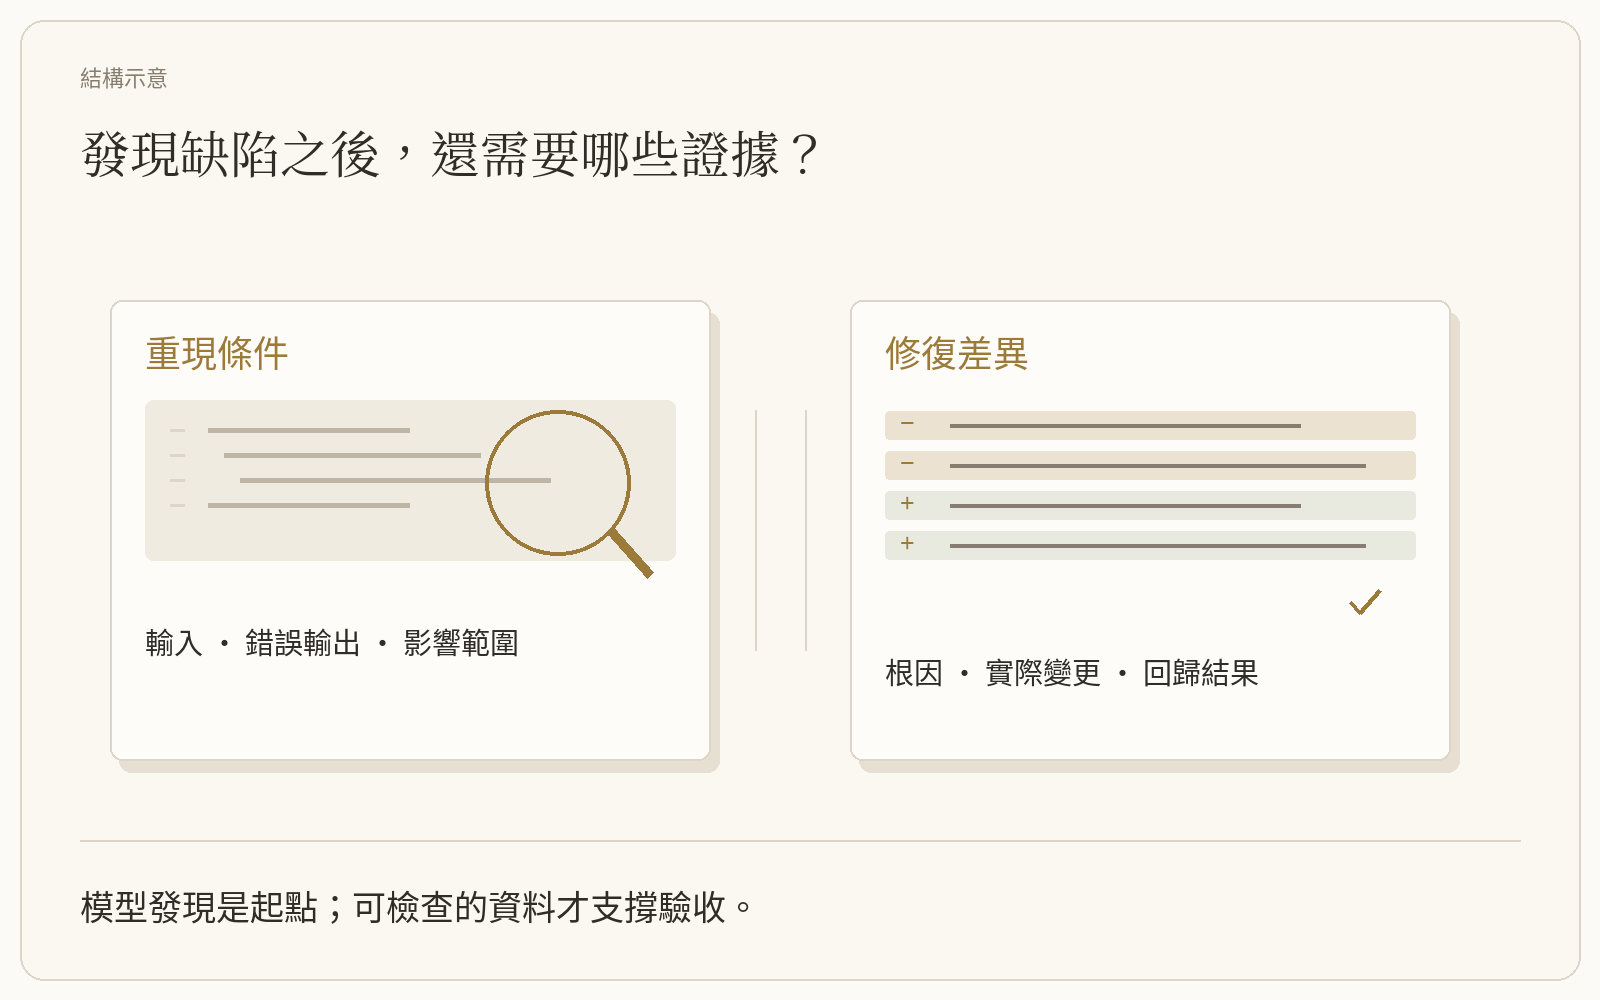
一個修復任務至少應留下四類可檢查產物。第一是問題能否復現:輸入條件、錯誤輸出和受影響範圍。第二是為什麼選擇當前修復:根因、排除過的解釋和仍未解決的假設。第三是實際差異:修改了哪些檔案,涉及哪些介面或行為。第四是驗證:哪些測試執行過、結果是什麼,還有哪些依賴生產環境才能確認。
當輸入版本、許可權或任務範圍改變時,應在對應階段重新核驗,而不是讓最初的一句授權覆蓋整段長執行。尤其是從只讀分析進入寫檔案、外部呼叫或生產操作時,動作邊界必須具體。
這是一套建議的驗收方式,不是 Carbon 在某個客戶環境中的實測案例。團隊可以直接拿現有任務記錄檢查自己缺少哪類證據,無需先編一套練習資料。
不只驗收修復,還要驗收停止
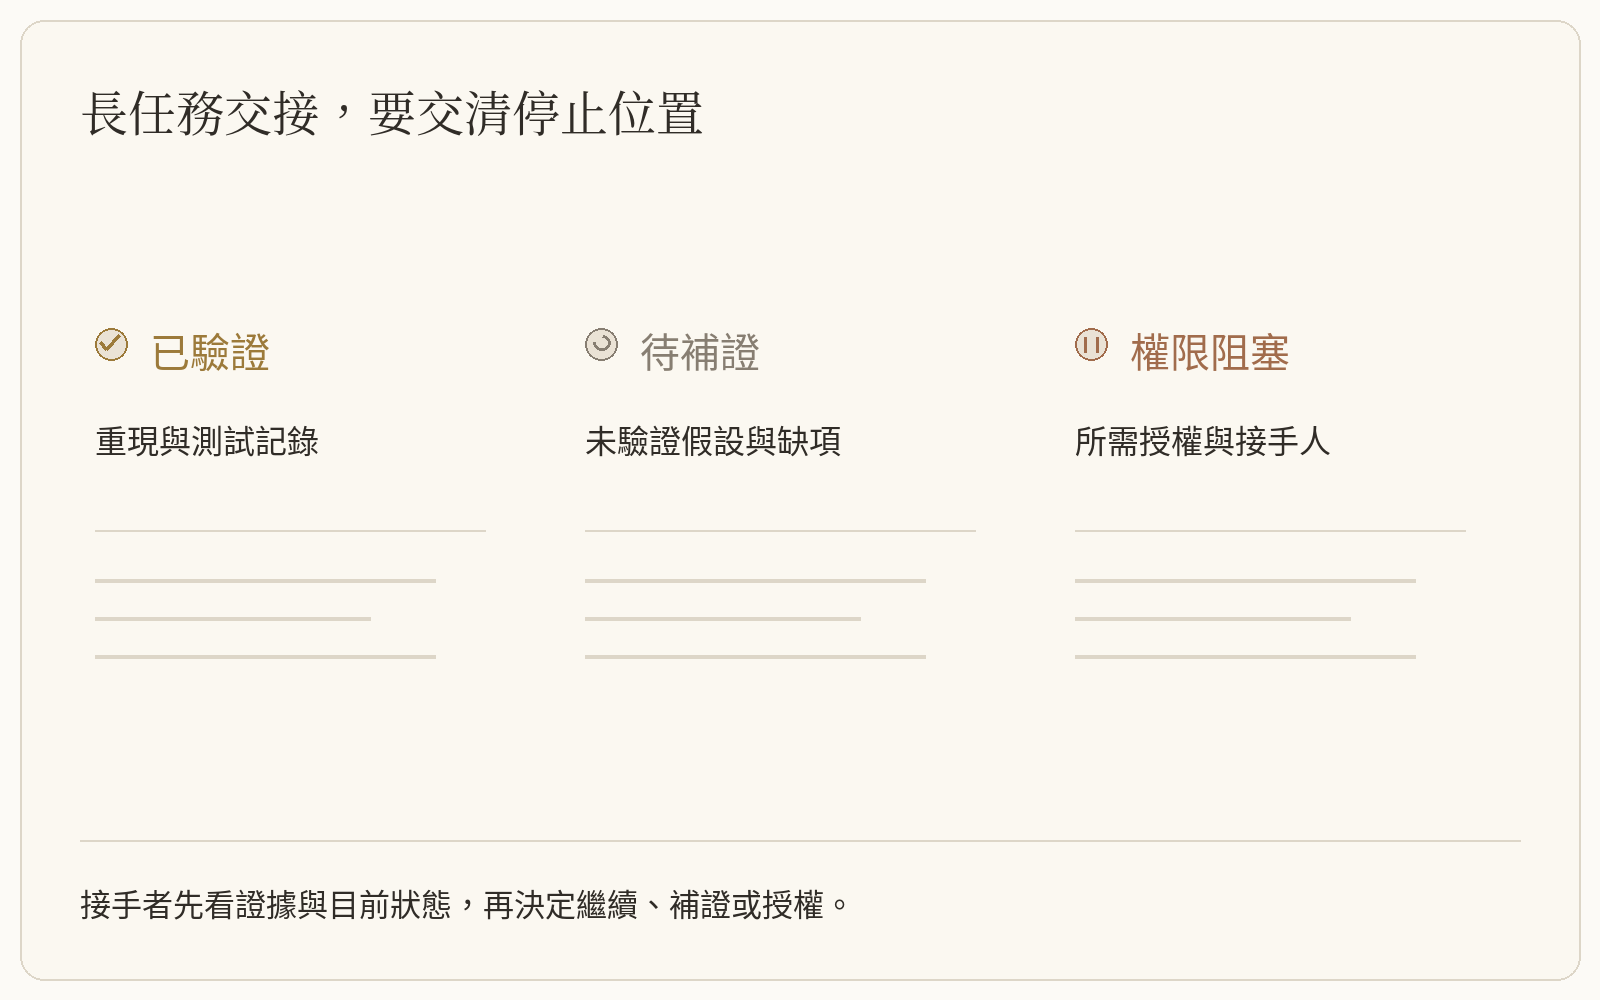
長任務常見的失敗不是完全沒有產出,而是把尚未驗證的改動包裝成已經完成。報告應同時回答:哪些結果已經由實際輸出支撐,哪些只在區域性環境透過,哪些因為許可權、資料或依賴而停下。
Google 在公告中稱,Carbon 在內部測試中減少了無依據斷言,並更傾向於把方法限制和未完成條件寫進交付。這值得關注,但團隊仍應保留自己的完成標準。模型更願意報告邊界,不能替代工具側的真實結果。
對軟體修復,程式碼合併、測試透過和生產驗證是三個不同狀態。對研究或文件工作,同樣要區分來源已讀、草稿已成和正式記錄已更新。把狀態分清,接手的人才知道下一步是審閱、補證還是執行。
把驗收條件放進工作空間
可以用 Buda 搭建圍繞資料、執行和人工稽核的工作流程:在承擔任務的 Agent 中準備來原始檔,說明允許執行的動作、交付檔案和驗收標準,再讓 Agent 儲存結果。具體的檔案組織與上下文延續可參考 Drive 與記憶。
對於長任務,提示要求應明確到“交付什麼證據”,例如儲存修改說明、已執行驗證及未完成項;不要僅要求“仔細檢查”。接手者應開啟實際檔案與連結,再決定是否批准後續動作。Agent 工作空間可以承接這些材料和執行過程,模型能力與操作授權仍分別管理。
實際決策中的兩個問題
現在是否應該替換現有模型?
先選一類現有模型反覆失敗、且結果能檢查的任務。保留相同輸入與驗收條件,比較修復正確性、遺漏、人工返工和總等待時間。對已滿足要求的輕任務,沒有必要僅因為新模型釋出就遷移。
安全能力增強後,能否直接自動修復生產漏洞?
從授權明確的隔離環境開始,要求可復現發現、根因解釋、補丁差異和迴歸結果。生產變更繼續走已有稽核與釋出流程。先決定誰有權批准動作,再討論讓模型連續執行多久。