
営業Botには顧客資料、コンテンツBotには承認済み製品資料だけを渡したい。二つの役割を作れば、環境も分離されるのでしょうか。
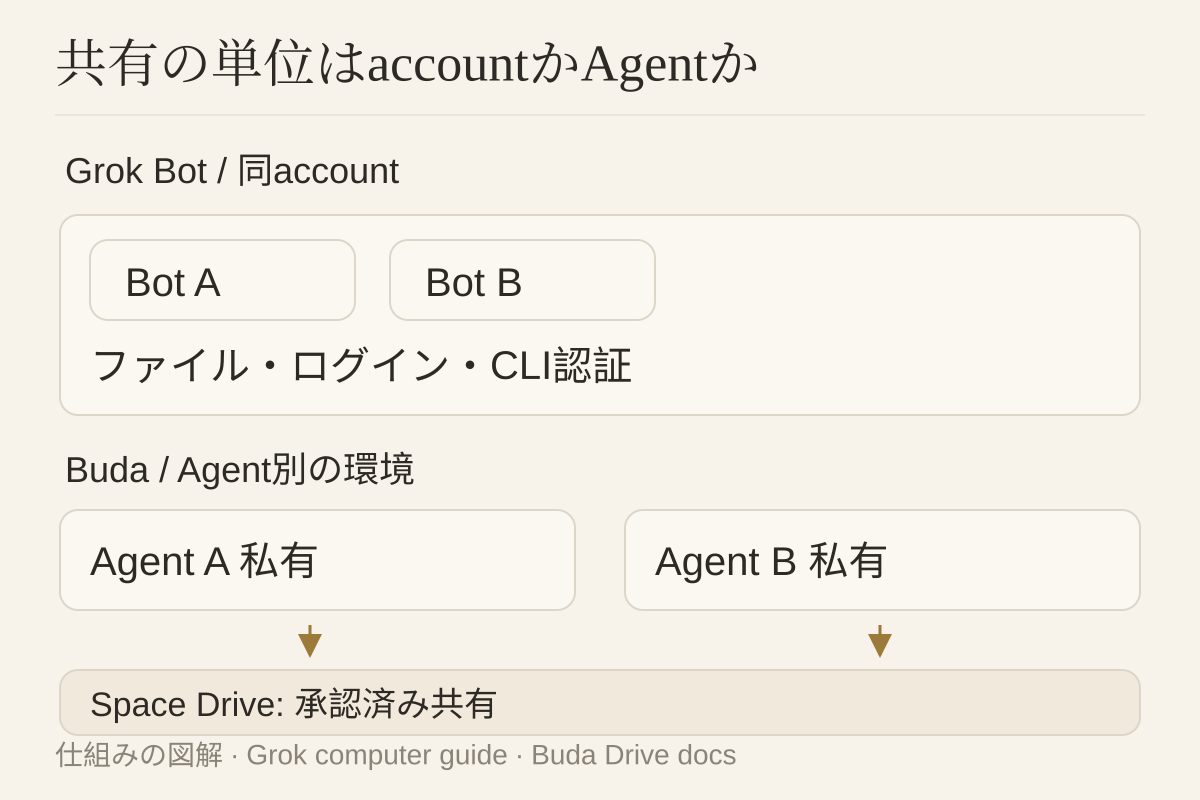
**Botの数より、何がどの単位で共有されるかを確認します。**Grok Botはアカウント単位の共有コンピューター、BudaはAgent単位のコンピューターと私有Agent Drive、明示的な共有Space Driveを使います。
別画面でも同じコンピューター
10月8日更新のGrok Bot資料は、同アカウントのBotがブラウザーcookies、ログイン、ファイル、コマンド用認証情報を共有すると説明します。他のBotが保存した仕事を続けられます。
Botごとの画面は並列作業の面であり、安全の隔離境界ではありません。これは同ユーザー内の共有で、全顧客間の共有ではなく、ユーザー間の隔離は別に定義されています。
安全資料ではconnector OAuth tokensはCursor backendに残り、コンピューターやBotへ直接渡されません。共有するコマンド用認証情報やブラウザーログインと混同しないでください。
Budaは永続化と共有を分ける
BudaのクラウドコンピューターはAgentごとにsandboxを持ち、ファイル、ブラウザー、ターミナル、GitをWorkspaceで確認できます。Drive & MemoryではAgent Driveを一つのAgentの私有資料、Space DriveをSpace内の共有資料と区別します。
営業資料は営業Agent、コンテンツ資料は別Agent、承認済みの共有資料はSpace Driveに置く設計ができます。永続化は「残るか」、共有は「誰が使うか」の問題です。
この構造からBudaの企業監査、ネットワーク方針、認証がGrok Botと同等だとは推測できません。すべての操作が標準で承認必須とも限りません。
導入前に確認する項目
- 共有単位:Grokは同アカウントのコンピューター、BudaはAgent環境と明示的Space共有。
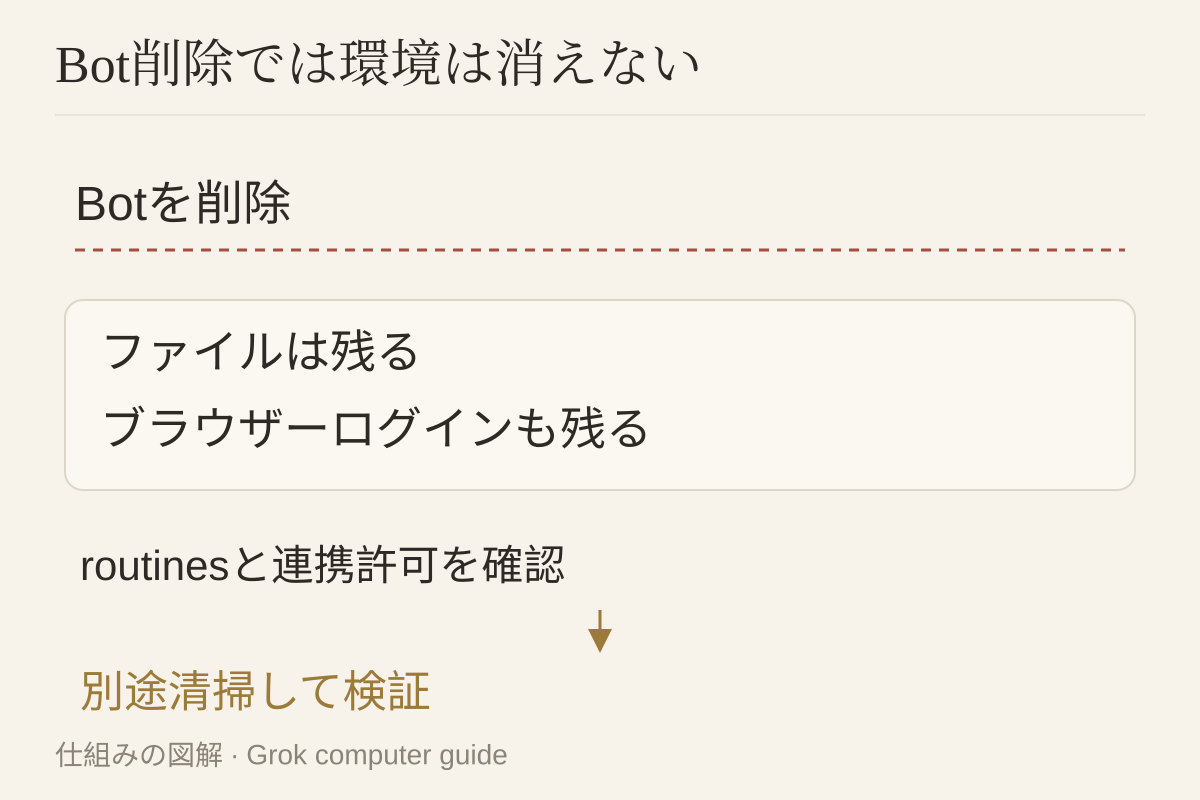
- 離場時の処理:GrokはBot削除後もファイルとログインが残ります。Budaも停止だけで外部認証が取り消されるとは考えず確認します。
- モデル:GrokはCursorが選択し、顧客向けpickerはありません。Budaの選択入口は企業allowlistの同等保証ではありません。
- 承認:GrokにはAuto Reviewがあり、許可・承認要求・拒否ができます。Enterprise強制機能はプラン条件付きです。Budaの動作も実設定で確認します。
- 証拠:Grokの企業ログやAction Recording、Budaの持続ファイルと可視実行は、同一の監査範囲ではありません。
Grok Auto Reviewはすべての副作用を対象にせず、企業モデルallowlistの強制も無条件ではありません。単一機能から安全順位を決めないでください。
境界と離場を二つの試験で確かめる
以下は未実施の試験案です。秘密情報や本番keyは使いません。
**Markerファイル:**二つの役割に異なる無害なファイルを置き、読める範囲とパスを実際に記録します。Grokでは共有が設計です。BudaではAgent Driveを個別に試し、その後承認済みファイルだけSpace Driveへ共有します。口頭で「読めない」と答えたことだけでは隔離の証明になりません。
**役割の停止:**テスト役割をpauseし、routines、定時タスク、ブラウザーログイン、ファイル、連携許可を調べます。削除試験は別途承認とbackupが必要です。残ったもの、使える人、清掃責任者を記録します。
一つのファイルから交接を設計する
同じアカウントのデスクトップを引き継ぎたいならGrokの共有モデル、役割資料を分け承認成果だけ共有したいならBudaを評価します。
本記事の製品はGrok BuildやOpenAI Dotsとは別に扱います。二つの役割で一つの承認済みファイルを渡し、出典、置き場所、確認者を残してください。再利用にはBuda AI Marketplaceで適切なSkillを検索しインストールできます。
FAQ
Grokのチャット製品ですか?
ここでは持続的に実行するGrok Botを扱い、チャットやBuildの機能を自動的に含めません。
二つのBotは別コンピューターですか?
同アカウントでは共有です。別画面は隔離境界ではありません。
OAuth tokenはどこにありますか?
Cursor backendで管理され、コンピューターやBotに直接渡されないと資料は説明しています。
Bot削除でログインも消えますか?
消えません。関連routines、認証、ファイルを別々に処理します。
BudaのAgent間で共有するには?
承認済み資料をSpace Driveへ置きます。共有前に内容と権限を確認してください。
確認日:2026年10月9日。試験は未実施で、安全認証を示しません。