
销售 Bot 要读客户文件,内容 Bot 只需要批准后的产品材料。把它们建成两个角色,是不是就有了两套独立工作环境?
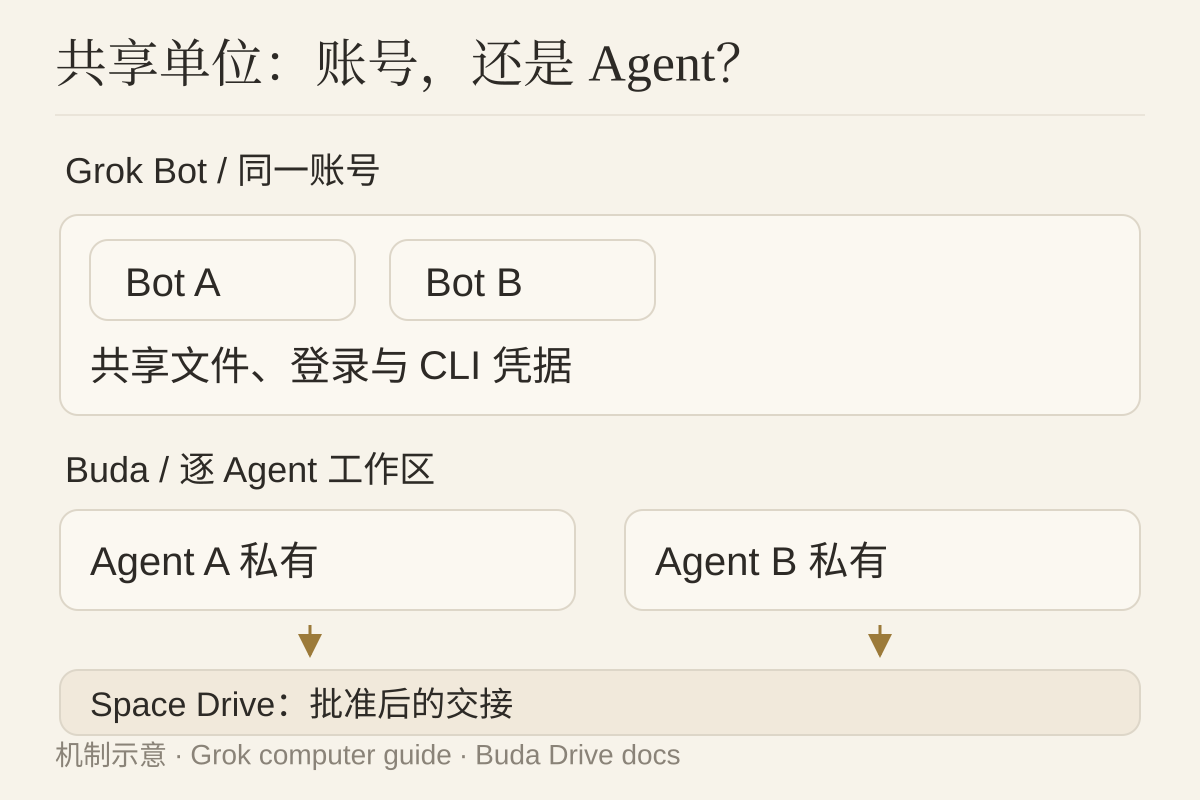
**不能只数 Bot 名称。先确认电脑、文件、浏览器登录态和凭据的共享单位。**Grok Bot 的官方文档描述账号级共享电脑;Buda 的工作模型是每个 Agent 独立云电脑,私有 Agent Drive 加显式共享的 Space Drive。这个差异决定资料如何交接,也决定停用角色后该清理什么。
Grok Bot:同账号共享电脑,屏幕不是隔离边界
Grok Bot 电脑文档在 10 月 8 日明确:同一账号的所有 Bot 使用一台持久云电脑,共享浏览器 cookies、登录会话、文件和命令行凭据。一个 Bot 可以继续另一个保存的工作。
每个 Bot 有自己的屏幕,可并行进行浏览器或桌面任务;但屏幕是工作面,不是独立安全边界。这里的共享是同用户账号内共享,不能写成所有客户共用数据。安全文档另外描述逐用户隔离。
这对希望多个 Bot 沿用一个账号桌面的用户很方便:不必重复准备同一文件或登录。但如果两个角色本来不应接触同一客户文件,就不能仅靠角色名字隔开它们。
还要分清两种凭据。安全文档说明,connector OAuth tokens 留在 Cursor backend,不存放在电脑,也不直接交给 Bot;电脑上的命令行凭据与浏览器登录态则属于前述共享环境。不要把二者混写成“所有 token 明文共享”。
Buda:持久文件与共享文件是两层
Buda 的云电脑按 Agent 分配独立 sandbox,文件、浏览器、终端和 Git 可在工作区查看。关闭一个会话不意味着丢掉 Agent 的长期工作文件。
Drive & Memory区分 Agent Drive 与 Space Drive:前者放一个 Agent 的私有工作材料,后者在 Space 中共享,用于多 Agent 与人交接。
所以在销售与内容角色的例子里,可以把角色材料放各自 Agent Drive,只把批准后的产品资料放 Space Drive。持久化回答“文件会不会留下”,共享回答“谁能使用它”。两者不能互相替代。
这个结构也不证明 Buda 提供与 Grok Bot 相同的企业日志、网络策略或认证保障,更不意味着所有工具默认强制审批。采购应核实具体套餐、授权与组织政策,不根据一张边界图判断安全高低。
把采购问题拆成可查证的矩阵
| 检查项 | Grok Bot 官方说明 | Buda 已核验范围 |
|---|---|---|
| 共享单位 | 同账号 Bot 共用电脑、文件与浏览器会话 | 逐 Agent sandbox;Space Drive 显式共享 |
| 停用后清理 | 删除 Bot 不删除电脑文件或浏览器会话 | 需按角色检查资料、授权与任务,不推断删角色会撤销第三方登录 |
| 模型选择 | Cursor 管理 serving mix,无面向用户 model picker | 工作区提供模型选择入口;不据此推断同等企业 allowlist enforcement |
| 操作审查 | Auto Review 可放行、要求批准或拒绝;企业强制能力有套餐限制 | 执行过程可见;具体批准规则需按实际任务和配置核验 |
| 部署与证据 | Cursor-hosted;部分企业日志与Action Recording能力单列 | 官方工作区与持久文件;不宣称等价日志覆盖或合规认证 |
Grok Bot 并不是“没有审核的自动机器人”。Auto Review 会检查多类高风险动作,但官方也写明它不审查每个副作用。Enterprise 的模型 allowlist enforcement 也非无条件保证。选型要读这些条件,而不是拿一项控制替代全部政策。
两个试点:验证边界,也验证离场
以下是未执行的试点方法,不使用客户文件、生产 key 或真实敏感账号。
**标记文件试验。**给销售角色放一个非敏感 marker,给内容角色一个不同 marker,让两者报告可读取文件与实际路径。在 Grok Bot 中预计共享是账号模型的一部分;在 Buda 中分别测试 Agent Drive,再主动把批准文件放 Space Drive。保留真实读写结果,不把角色口头声称“不能访问”当隔离证据。
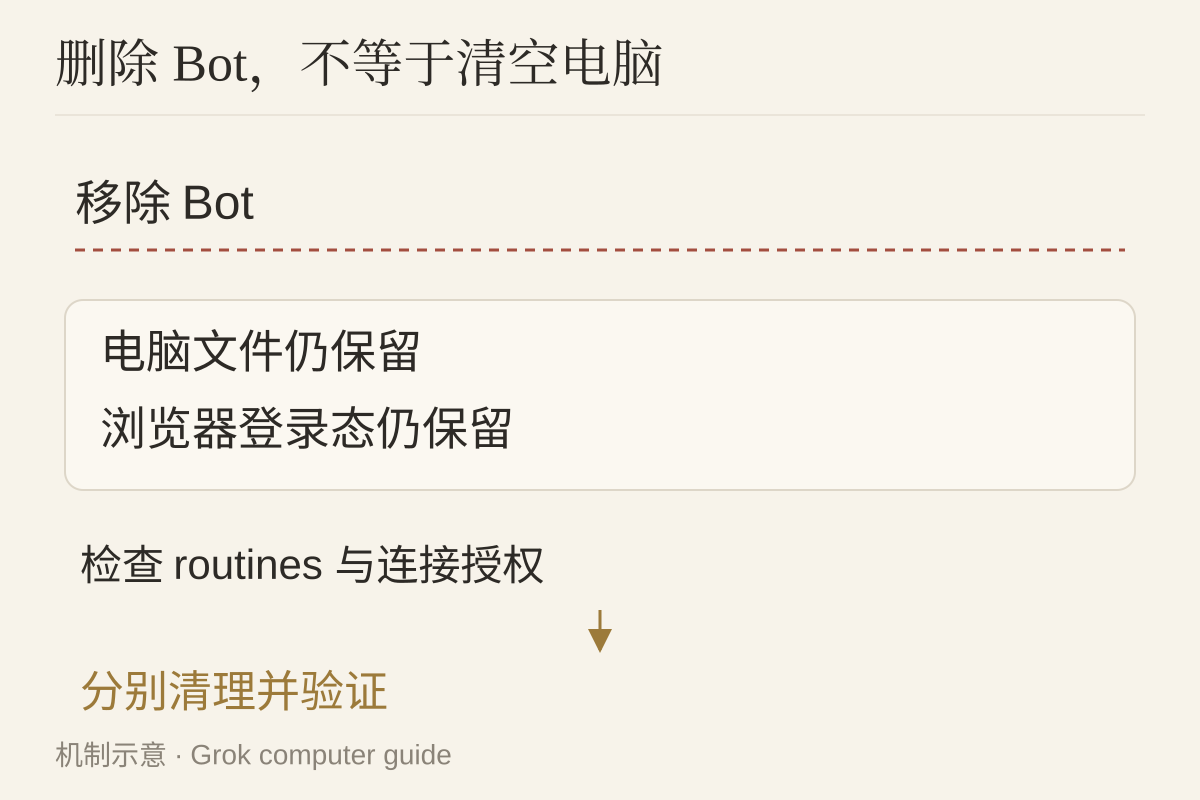
**角色离场试验。**暂停一个测试角色后,检查相关 routines/定时任务、浏览器会话、文件和连接授权。Grok 文档明确删除 Bot 不清理电脑文件或登录态,清理需另行处理。Buda 也应逐项验证,不假定停用 Agent 自动撤销外部凭据。若要测试删除,先单独批准并备份,不在普通试点中做破坏操作。
评估的不是哪个平台截图更好看,而是团队能否回答“留下了什么、谁还可用、谁负责清理”。
先设计一个明确的交接点
希望多个 Bot 自然延续同一账号桌面工作的团队,可评估 Grok Bot 的共享模型;需要分角色保留私有资料、只交接批准产物的团队,可评估 Buda 的 Agent Drive 与 Space Drive。
Grok Bot 不等于 Grok 聊天或Grok Build 的代码库上传,也不应与OpenAI Dots的行为直接混用。
下一步可以在两个角色之间只传一个批准文件,记录来源、接收位置与验收人。流程可复用后,在 Buda AI 的 Marketplace 搜索并安装适合 Skill,再按实际授权调整。
FAQ
Grok Bot 是聊天版 Grok 吗?
Grok Bot 是提供持久执行环境的产品,与 Grok 聊天和 Grok Build 的功能范围不同。
两个 Bot 是否有两台隔离电脑?
同账号 Bot 共享一台电脑;独立屏幕不是安全边界。不同用户之间的隔离是另一层。
Connector OAuth token 存在哪?
安全文档说明它留在 Cursor backend,不放在电脑,也不直接交给 Bot。不要与命令行凭据混淆。
删除 Bot 会删除登录态吗?
官方明确不会删除电脑文件或浏览器会话。相关 routines、插件授权、登录与文件需另行清理。
Buda 怎样让两个 Agent 共享文件?
通过 Space Drive 显式共享需要交接的材料;Agent Drive 是单 Agent 的工作材料。共享前仍要检查内容与权限。
来源核验:2026-10-09。共享边界依据官方文档,试点尚未执行,不构成安全认证或排名。