
銷售 Bot 要讀客戶檔案,內容 Bot 只需要批准後的產品材料。把它們建成兩個角色,是不是就有了兩套獨立工作環境?
**不能只數 Bot 名稱。先確認電腦、檔案、瀏覽器登入態和憑據的共享單位。**Grok Bot 的官方文件描述賬號級共享電腦;Buda 的工作模型是每個 Agent 獨立雲電腦,私有 Agent Drive 加顯式共享的 Space Drive。這個差異決定資料如何交接,也決定停用角色後該清理什麼。
Grok Bot:同賬號共享電腦,螢幕不是隔離邊界
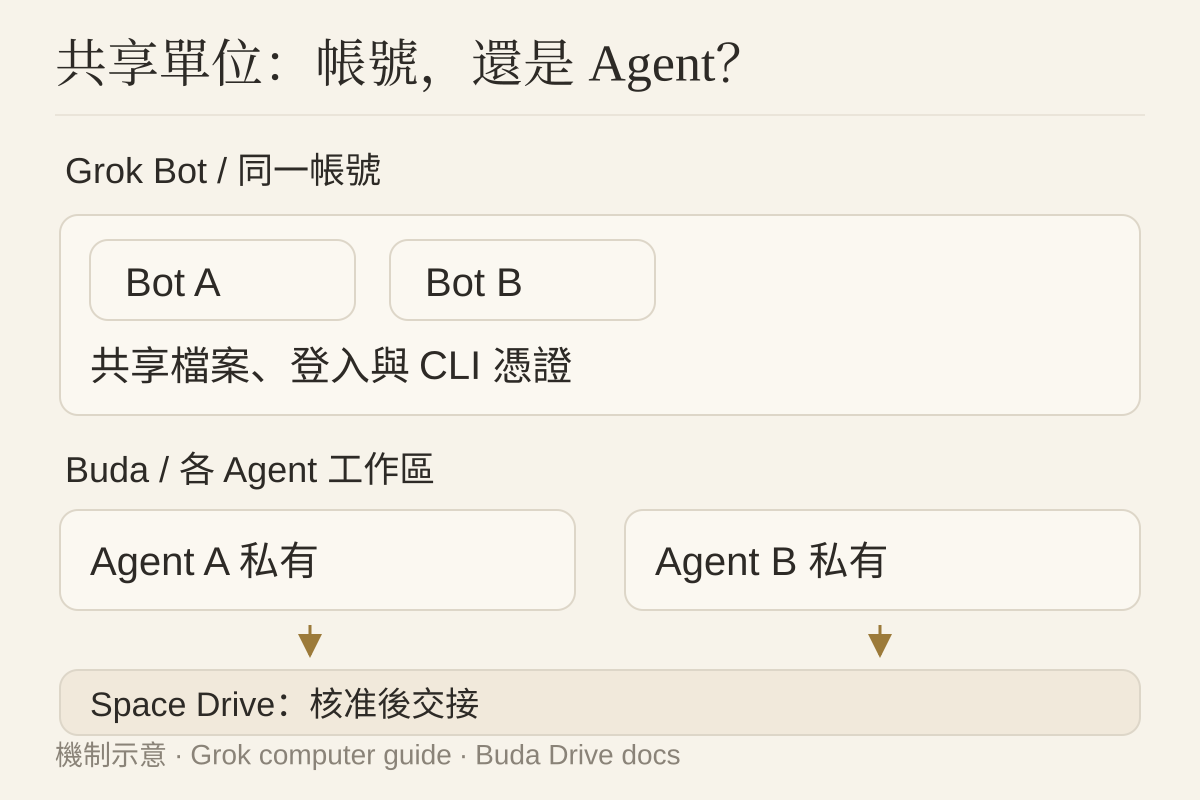
Grok Bot 電腦文件在 10 月 8 日明確:同一賬號的所有 Bot 使用一臺持久雲電腦,共享瀏覽器 cookies、登入會話、檔案和命令列憑據。一個 Bot 可以繼續另一個儲存的工作。
每個 Bot 有自己的螢幕,可並行進行瀏覽器或桌面任務;但螢幕是工作面,不是獨立安全邊界。這裡的共享是同使用者賬號內共享,不能寫成所有客戶共用資料。安全文件另外描述逐使用者隔離。
這對希望多個 Bot 沿用一個賬號桌面的使用者很方便:不必重複準備同一檔案或登入。但如果兩個角色本來不應接觸同一客戶檔案,就不能僅靠角色名字隔開它們。
還要分清兩種憑據。安全文件說明,connector OAuth tokens 留在 Cursor backend,不存放在電腦,也不直接交給 Bot;電腦上的命令列憑據與瀏覽器登入態則屬於前述共享環境。不要把二者混寫成“所有 token 明文共享”。
Buda:持久檔案與共享檔案是兩層
Buda 的雲電腦按 Agent 分配獨立 sandbox,檔案、瀏覽器、終端和 Git 可在工作區檢視。關閉一個會話不意味著丟掉 Agent 的長期工作檔案。
Drive & Memory區分 Agent Drive 與 Space Drive:前者放一個 Agent 的私有工作材料,後者在 Space 中共享,用於多 Agent 與人交接。
所以在銷售與內容角色的例子裡,可以把角色材料放各自 Agent Drive,只把批准後的產品資料放 Space Drive。持久化回答“檔案會不會留下”,共享回答“誰能使用它”。兩者不能互相替代。
這個結構也不證明 Buda 提供與 Grok Bot 相同的企業日誌、網路策略或認證保障,更不意味著所有工具預設強制審批。採購應核實具體套餐、授權與組織政策,不根據一張邊界圖判斷安全高低。
把採購問題拆成可查證的矩陣
| 檢查項 | Grok Bot 官方說明 | Buda 已核驗範圍 |
|---|---|---|
| 共享單位 | 同賬號 Bot 共用電腦、檔案與瀏覽器會話 | 逐 Agent sandbox;Space Drive 顯式共享 |
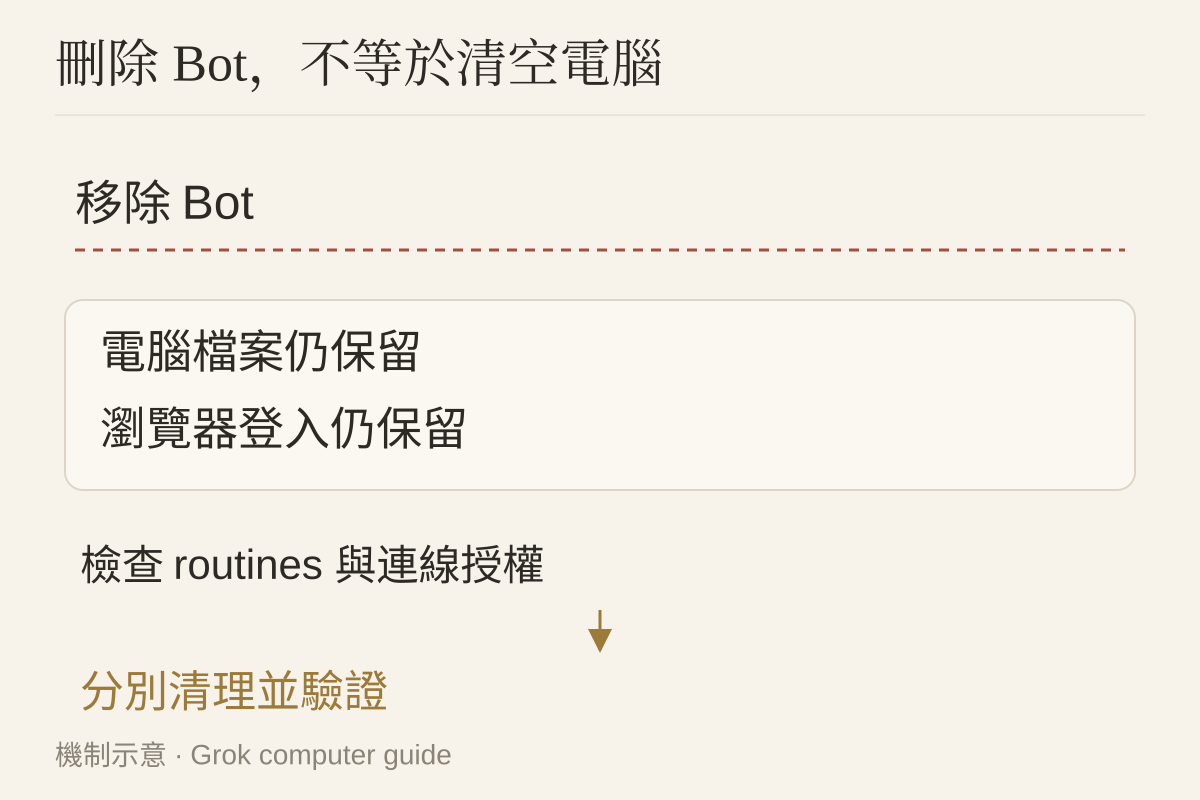
| 停用後清理 | 刪除 Bot 不刪除電腦檔案或瀏覽器會話 | 需按角色檢查資料、授權與任務,不推斷刪角色會撤銷第三方登入 |
| 模型選擇 | Cursor 管理 serving mix,無面向使用者 model picker | 工作區提供模型選擇入口;不據此推斷同等企業 allowlist enforcement |
| 操作審查 | Auto Review 可放行、要求批准或拒絕;企業強制能力有套餐限制 | 執行過程可見;具體批准規則需按實際任務和配置核驗 |
| 部署與證據 | Cursor-hosted;部分企業日誌與Action Recording能力單列 | 官方工作區與持久檔案;不宣稱等價日誌覆蓋或合規認證 |
Grok Bot 並不是“沒有稽核的自動機器人”。Auto Review 會檢查多類高風險動作,但官方也寫明它不審查每個副作用。Enterprise 的模型 allowlist enforcement 也非無條件保證。選型要讀這些條件,而不是拿一項控制替代全部政策。
兩個試點:驗證邊界,也驗證離場
以下是未執行的試點方法,不使用客戶檔案、生產 key 或真實敏感賬號。
**標記檔案試驗。**給銷售角色放一個非敏感 marker,給內容角色一個不同 marker,讓兩者報告可讀取檔案與實際路徑。在 Grok Bot 中預計共享是賬號模型的一部分;在 Buda 中分別測試 Agent Drive,再主動把批准檔案放 Space Drive。保留真實讀寫結果,不把角色口頭聲稱“不能訪問”當隔離證據。
**角色離場試驗。**暫停一個測試角色後,檢查相關 routines/定時任務、瀏覽器會話、檔案和連線授權。Grok 文件明確刪除 Bot 不清理電腦檔案或登入態,清理需另行處理。Buda 也應逐項驗證,不假定停用 Agent 自動撤銷外部憑據。若要測試刪除,先單獨批准並備份,不在普通試點中做破壞操作。
評估的不是哪個平臺截圖更好看,而是團隊能否回答“留下了什麼、誰還可用、誰負責清理”。
先設計一個明確的交接節點
希望多個 Bot 自然延續同一賬號桌面工作的團隊,可評估 Grok Bot 的共享模型;需要分角色保留私有資料、只交接批准產物的團隊,可評估 Buda 的 Agent Drive 與 Space Drive。
Grok Bot 不等於 Grok 聊天或Grok Build 的程式碼庫上傳,也不應與OpenAI Dots的行為直接混用。
下一步可以在兩個角色之間只傳一個批准檔案,記錄來源、接收位置與驗收人。流程可複用後,在 Buda AI 的 Marketplace 搜尋並安裝適合 Skill,再按實際授權調整。
FAQ
Grok Bot 是聊天版 Grok 嗎?
Grok Bot 是提供持久執行環境的產品,與 Grok 聊天和 Grok Build 的功能範圍不同。
兩個 Bot 是否有兩臺隔離電腦?
同賬號 Bot 共享一臺電腦;獨立螢幕不是安全邊界。不同使用者之間的隔離是另一層。
Connector OAuth token 存在哪?
安全文件說明它留在 Cursor backend,不放在電腦,也不直接交給 Bot。不要與命令列憑據混淆。
刪除 Bot 會刪除登入態嗎?
官方明確不會刪除電腦檔案或瀏覽器會話。相關 routines、外掛授權、登入與檔案需另行清理。
Buda 怎樣讓兩個 Agent 共享檔案?
透過 Space Drive 顯式共享需要交接的材料;Agent Drive 是單 Agent 的工作材料。共享前仍要檢查內容與許可權。
來源核驗:2026-10-09。共享邊界依據官方文件,試點尚未執行,不構成安全認證或排名。